Una visita de mantenimiento, una pasarela desconocida o una cuenta de extensión robada pueden abrir una vía hacia los servicios de voz empresariales. La banda ancha y los equipos de voz ordinarios pueden utilizarse indebidamente cuando no se controlan su instalación y acceso. La defensa práctica comienza por saber qué dispositivos están autorizados y cómo pueden comunicarse.
La identidad de llamada es una identidad presentada, no prueba suficiente de que el interlocutor o dispositivo sea fiable. La protección empresarial debe abarcar acceso físico, terminales, cuentas, troncales SIP, enrutamiento y respuesta a incidentes. La VoIP no es inherentemente un sistema de fraude, y una pequeña pasarela no demuestra por sí misma una irregularidad; importan la autorización y el comportamiento observado.
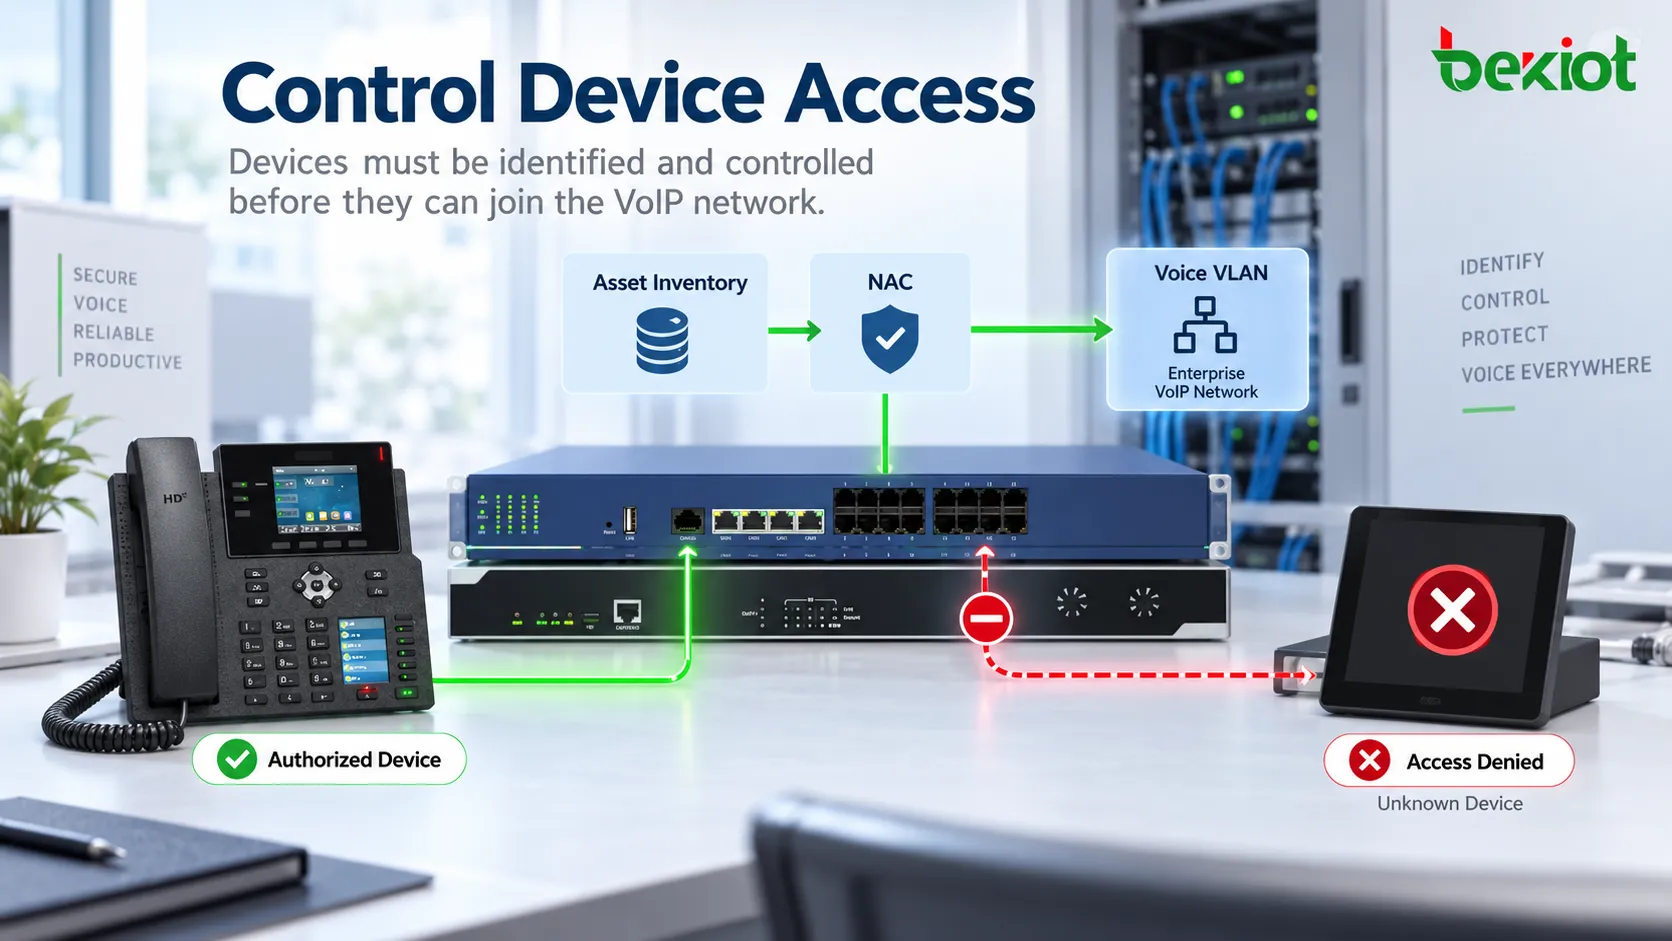
Conocer cada dispositivo de la red de voz
Mantenga un inventario de teléfonos IP, ATA, pasarelas, SBC, IP PBX y dispositivos de conferencia. Registre modelo, versión de software, identificadores de red, ubicación, propietario y finalidad empresarial. Contraste el inventario con los registros de switches y plataformas, y exija aprobación para altas o equipos de prueba temporales.
Separe el tráfico de voz y administración cuando corresponda, restrinja la comunicación entre segmentos y use 802.1X o controles de admisión compatibles. Una VLAN de voz por sí sola no autentica. Los controles basados en MAC son más débiles que la autenticación criptográfica porque las direcciones pueden copiarse; utilícelos como apoyo cuando no haya métodos más sólidos.
Cierre las salas de equipos, supervise visitantes y desactive puertos sin uso cuando resulte adecuado para la operación. Una orden de trabajo legítima debe explicar quién conectó cada dispositivo y por qué. Revise sucursales y tomas expuestas, además de la sala principal, y retire los equipos temporales al terminar el mantenimiento.
Gestionar todo el ciclo de vida de las cuentas SIP
Cree cuentas de voz con un responsable, un rol aprobado y derechos definidos de llamada. Desactívelas sin demora al salir un empleado o terminar un contrato, y ajuste permisos cuando cambien las funciones. Separe las extensiones SIP ordinarias de las cuentas de administración web; un número y una contraseña compartida duradera no constituyen gestión suficiente de identidad.
Use credenciales únicas, aprovisionamiento seguro y controles compatibles de certificados o dispositivos. La autenticación multifactor es valiosa para la administración y los accesos de aplicaciones que la admitan, pero un terminal SIP convencional con autenticación digest puede no admitir una solicitud MFA interactiva. Protéjalo con controles de red y credenciales compatibles, sin afirmar que MFA cubre todos los registros.
Limite la administración a rutas de acceso fiables, como una VPN controlada o un servidor de salto, y registre cambios. Supervise registros inusuales e investigue dispositivos o redes desconocidos. Los viajes, los cambios de dirección del operador y los clientes redundantes legítimos pueden explicar algunas anomalías; un cambio de ubicación no prueba automáticamente un compromiso.
Controlar el perímetro SIP externo
Un SBC puede aplicar políticas de sesión entre la empresa y operadores, servicios en la nube o usuarios remotos autorizados. Según sus capacidades, valida señalización, limita tasas y simultaneidad de sesiones, aplica políticas de acceso y oculta parte de la topología interna. Requiere configuración correcta, mantenimiento y capacidad apropiada.
Combine este perímetro con reglas de firewall, restricciones de origen cuando sean viables, límites de tasa y planificación frente a denegación de servicio. Permita únicamente rutas de señalización y medios necesarias. Los puertos públicos de administración y las excepciones amplias de diagnóstico no deben permanecer abiertos después de la puesta en marcha. Los rangos de los operadores pueden cambiar, por lo que las reglas aprobadas necesitan mantenimiento.
Documente la ruta normal desde el servicio interno, a través del perímetro controlado, hasta un operador o plataforma autorizados. Un SBC no es un firewall universal, detector de fraude ni garantía de identidad. Pruebe la aplicación real de políticas, incluidas sesiones rechazadas, usuarios remotos permitidos y continuidad bajo la carga acordada.
Limitar las llamadas que puede hacer una cuenta válida
Autenticarse correctamente no debe conceder llamadas internacionales, de tarifa especial o a URI SIP sin restricciones. Defina una clase de servicio por rol y restrinja destinos según necesidades empresariales. Un punto de ayuda desatendido quizá solo necesite destinos aprobados de sala de control; ventas internacionales puede requerir una política más amplia, pero explícita.
Aplique límites adecuados de simultaneidad, duración, uso o gasto cuando plataforma y operador los admitan. Combine alertas con una respuesta acordada. Los umbrales necesitan una referencia operativa: un centro de contacto ocupado o un equipo de guardia puede diferir legítimamente de una extensión utilizada solo en horario laboral.
Revise planes de marcación, desvíos, acceso al buzón, permisos de transferencia y troncales sin uso. Una extensión restringida puede exponer una ruta costosa si los desvíos o transferencias eluden su política. Preserve el acceso de emergencia requerido y defina excepciones controladas; contener fraude no debe desactivar indiscriminadamente comunicaciones críticas.
Proteger por separado señalización y medios
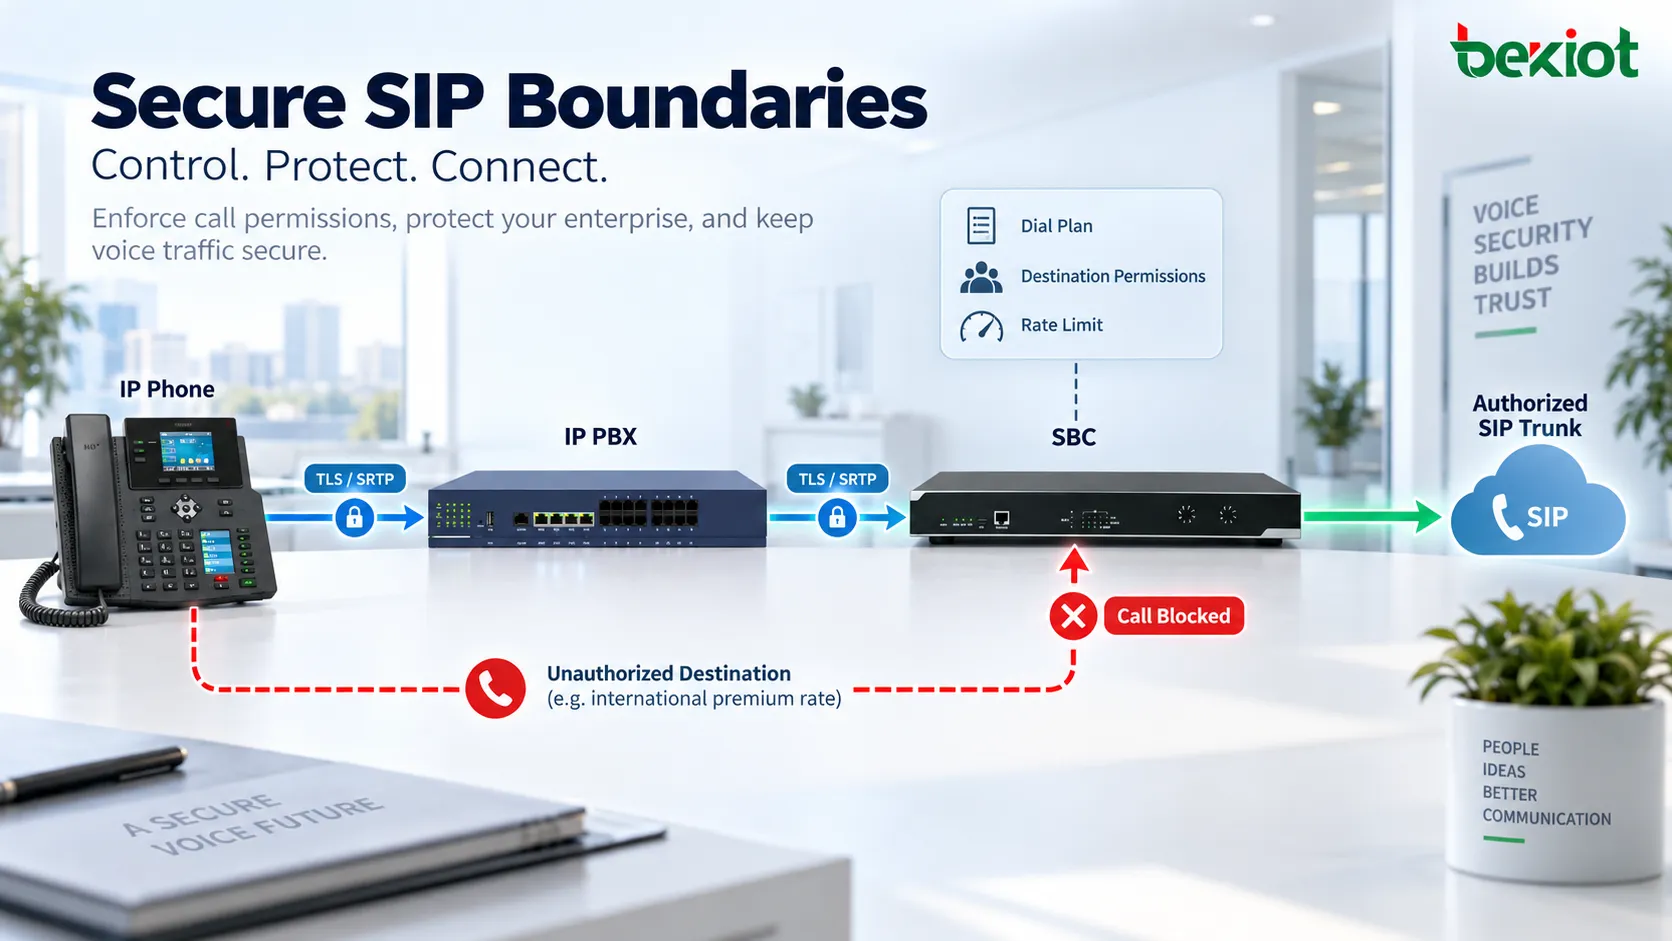
TLS puede proteger la señalización SIP en las conexiones donde esté activado y validado. SRTP puede proteger confidencialidad e integridad de medios con criptografía y gestión de claves adecuadas. Ninguno queda establecido simplemente por elegir un puerto o mostrar un icono de llamada segura.
Compruebe confianza de certificados, identidad del servidor, caducidad, protección de claves privadas y ajustes compatibles en cada segmento. Cambiar del puerto 5060 al 5061 no establece seguridad por sí solo. SRTP requiere un método compatible para establecer claves; SRTP no define un sistema completo de gestión de claves.
Un SBC, proxy de medios u operador puede terminar el cifrado e iniciar otro segmento protegido. Confirme quién puede acceder a señalización o audio y dónde el trayecto deja de estar cifrado, especialmente en la frontera PSTN. El cifrado no sustituye la autorización ni las políticas: credenciales válidas robadas pueden originar una llamada fraudulenta cifrada.
Supervisar el comportamiento y la validez del protocolo
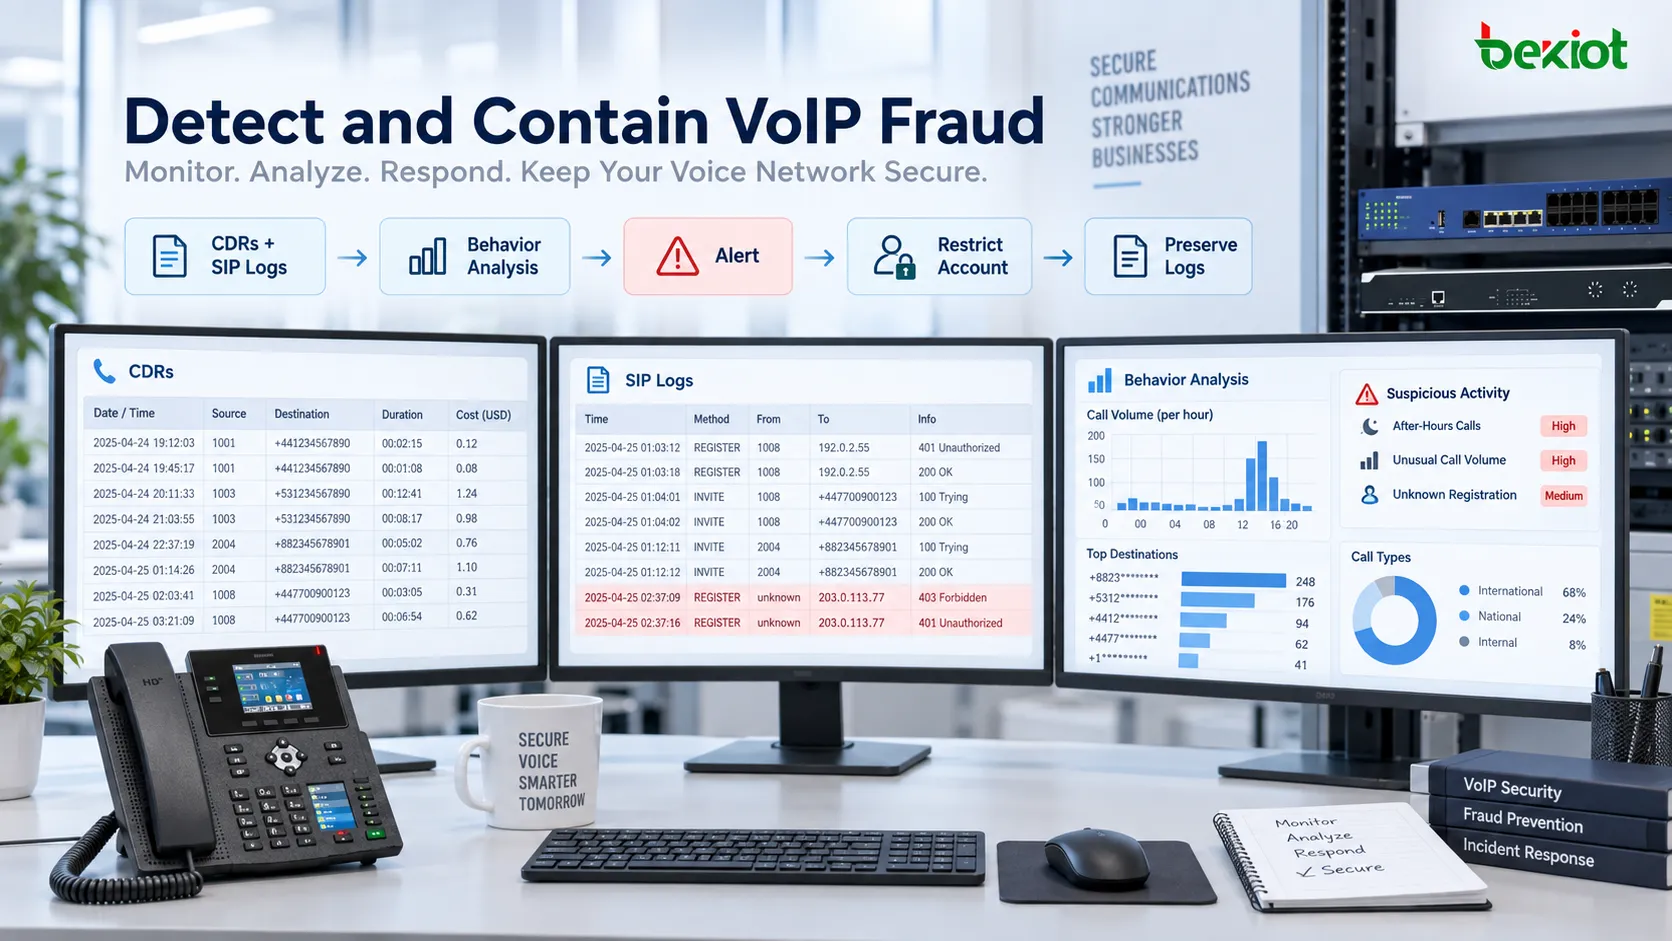
Recopile registros útiles de detalle de llamadas (CDR), eventos de registro y autenticación, actividad de troncales y cambios administrativos. Compare destinos, duración, simultaneidad, fallos, horario y orígenes con los patrones esperados. Un SIP INVITE permitido puede iniciar una llamada que la empresa nunca quiso autorizar.
Merecen investigación las llamadas internacionales nocturnas desde una cuenta diurna, el tráfico repentino en una troncal inactiva, los cambios de registro repetidos o un fuerte aumento de llamadas cortas. Cada señal puede tener una explicación legítima. Correlacione pruebas y priorice la revisión en vez de considerar toda desviación fraude confirmado.
Las reglas y el análisis estadístico o asistido por IA pueden detectar patrones, pero requieren datos utilizables, ajuste y responsabilidad humana. Defina quién recibe la alerta, cuándo se revisa y cuándo se restringe el servicio. Mida falsos positivos y sucesos omitidos; ningún modelo ni control de protocolo garantiza prevenir el fraude.
Preparar contención y pruebas antes de un incidente
Sincronice la hora de IP PBX, SBC, firewall y sistemas de supervisión. Conserve suficientes datos de CDR, autenticación, aprovisionamiento y cambios de rutas para correlacionar participantes, marcas de tiempo, duración, troncal y resultado. Proteja los registros frente a acceso o alteración no autorizados y determine su conservación según necesidades operativas y privacidad aplicable.
El plan de respuesta debe identificar responsable de guardia, contacto del operador y autoridad para restringir cuentas o rutas. Preserve las pruebas relevantes mientras contiene el problema. Cuando sea posible, limite el destino o cuenta afectados y mantenga llamadas esenciales. Restablecer credenciales no basta si el atacante sigue controlando un dispositivo, origen de aprovisionamiento o cuenta administrativa.
Investigue el alcance, retire equipos o configuraciones no autorizados, corrija el punto de entrada y verifique el servicio antes de restaurarlo. Registre decisiones y revise controles tras la recuperación. Las respuestas preaprobadas acortan la contención, pero el bloqueo automático debe probarse frente a viajes legítimos, picos de demanda y procesos de emergencia.
Verificar visitas de mantenimiento y accesos de terceros
Compruebe solicitudes inesperadas de instalación o actualización mediante un contacto interno conocido o un canal oficial obtenido independientemente. Uniformes, credenciales y teléfonos facilitados por el visitante no bastan. Relacione la visita con una orden de trabajo y registre equipos introducidos o retirados.
Conceda a contratistas accesos nominativos, temporales y con el alcance necesario. Supervise trabajos físicos, registre administración remota y revoque el acceso al terminar. Enseñe al personal a comunicar dispositivos desconocidos y solicitudes sospechosas; los controles técnicos funcionan mejor cuando los respaldan los procedimientos habituales de mantenimiento.
Convertir los controles en un sistema operativo continuo
La cadena útil comprende dispositivos identificables, acceso controlado, cuentas gestionadas, rutas limitadas, tráfico protegido, comportamiento supervisado y respuesta ensayada. Actualice firmware y software con soporte, respalde configuraciones aprobadas y pruebe la restauración. Asigne un responsable a cada control para mantenerlo eficaz después de la instalación.
En una solución de Becke Telcom, identifique qué controles corresponden al terminal, IP PBX, pasarela, SBC, operador o plataforma de seguridad integrada. Solicite documentación y pruebas de configuración, sin asumir que todo dispositivo ofrece límites de gasto, MFA, análisis o aislamiento automático. La nube también mantiene responsabilidades del cliente sobre cuentas, dispositivos y permisos.
Valide el diseño con pruebas aprobadas: rechace un terminal desconocido, deniegue un destino prohibido, verifique cifrado en segmentos acordados, genere una alerta segura y ensaye contención y recuperación de cuentas. Utilice cuentas y destinos autorizados. Documente lo demostrado, lo manual y quién actúa fuera de horario.
Preguntas frecuentes
¿Gestiona el proveedor de PBX en la nube toda la seguridad VoIP?
No. Las responsabilidades varían según el contrato. El cliente suele gestionar usuarios, terminales y permisos de llamada; el proveedor administra la infraestructura y controles especificados. Documente la división, los contactos para incidentes y las pruebas disponibles.
¿Con qué frecuencia debe revisarse un sistema de voz?
Use un calendario basado en riesgos y revise tras actualizaciones importantes, nuevas troncales, cambios de acceso remoto, migraciones de operador o incidentes. Las alertas continuas no sustituyen las comprobaciones periódicas de cuentas, soporte de software y excepciones de enrutamiento acumuladas.
¿Cómo debe obtener acceso remoto un proveedor de mantenimiento?
Mediante una cuenta nominativa por VPN aprobada o servidor de salto controlado, limitada por tiempo y tarea. Conserve registros de accesos y cambios y revoque permisos al terminar. Evite una contraseña administrativa compartida permanente.
¿Deben almacenarse todos los paquetes de voz a largo plazo?
Normalmente no. Las capturas completas pueden incluir señalización o audio privados y generar grandes cargas de almacenamiento y acceso. Conserve los registros y CDR necesarios según una política acordada, usando capturas autorizadas y acotadas para diagnósticos o investigaciones concretos.
Referencias técnicas
IETF RFC 3261: límites de autenticación SIP y seguridad del transporte.
IETF RFC 3711: protección de medios SRTP y requisitos de gestión externa de claves.