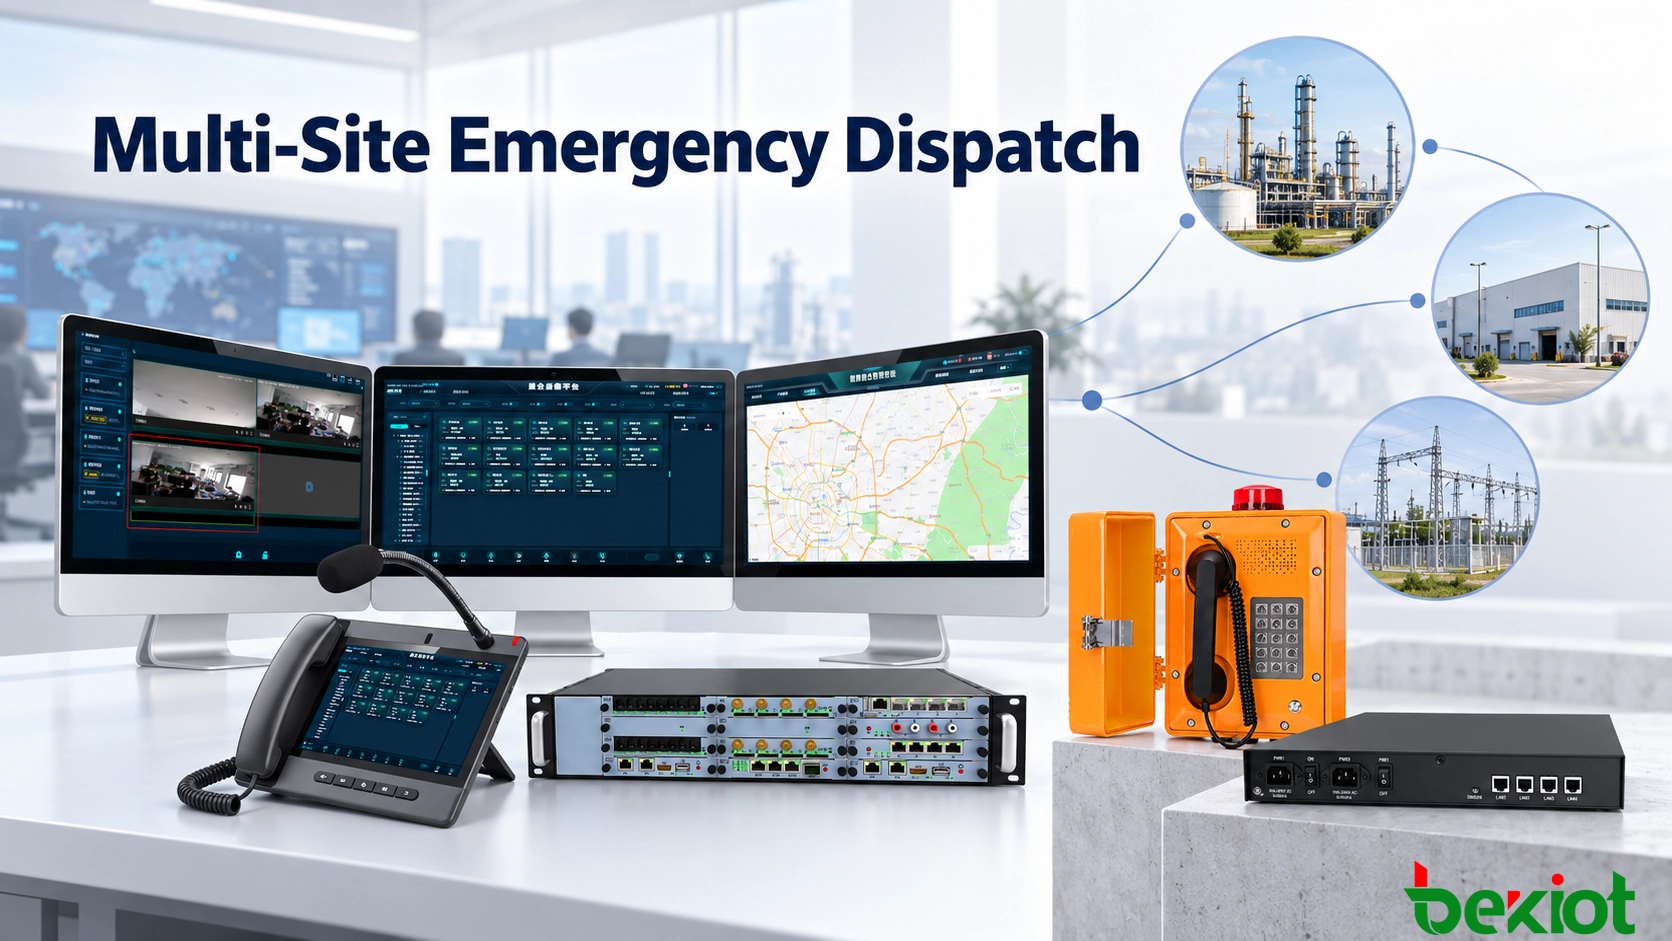
Una empresa con sala de control central, plantas de producción y subestaciones remotas necesita una visión compartida del despacho durante el funcionamiento normal. Si una planta pierde su conexión WAN, el personal sigue necesitando llamadas de emergencia locales, avisos de seguridad y coordinación por radio. La arquitectura debe definir qué puede operar cada sede de forma independiente y cómo se restablece después la autoridad central.
Separar la gestión central de los servicios locales esenciales
Un corte de fibra, fallo de router, interrupción de VPN, cambio de firewall o fallo del servidor central puede aislar equipos locales que siguen funcionando. Incluso una llamada entre dos teléfonos del mismo edificio puede depender de señalización SIP remota o de un relé de medios remoto. Analice ambas rutas antes de describir un servicio como local.
| Fallo | Requisito de continuidad |
|---|---|
| WAN o VPN no disponible | Registro, enrutamiento, autenticación y acceso a medios locales |
| Servicio SIP o de despacho central no disponible | Servicio secundario o controlador local probado |
| Puestos de operación centrales no disponibles | Grupo de respuesta local o alternativo con personal |
| Base de datos central no disponible | Almacenamiento local de eventos y grabaciones, cuando sea necesario |
| Solo algunas sedes se reconectan | Estado y titularidad del control independientes para cada sede |
Asignar funciones a tres capas de comunicación
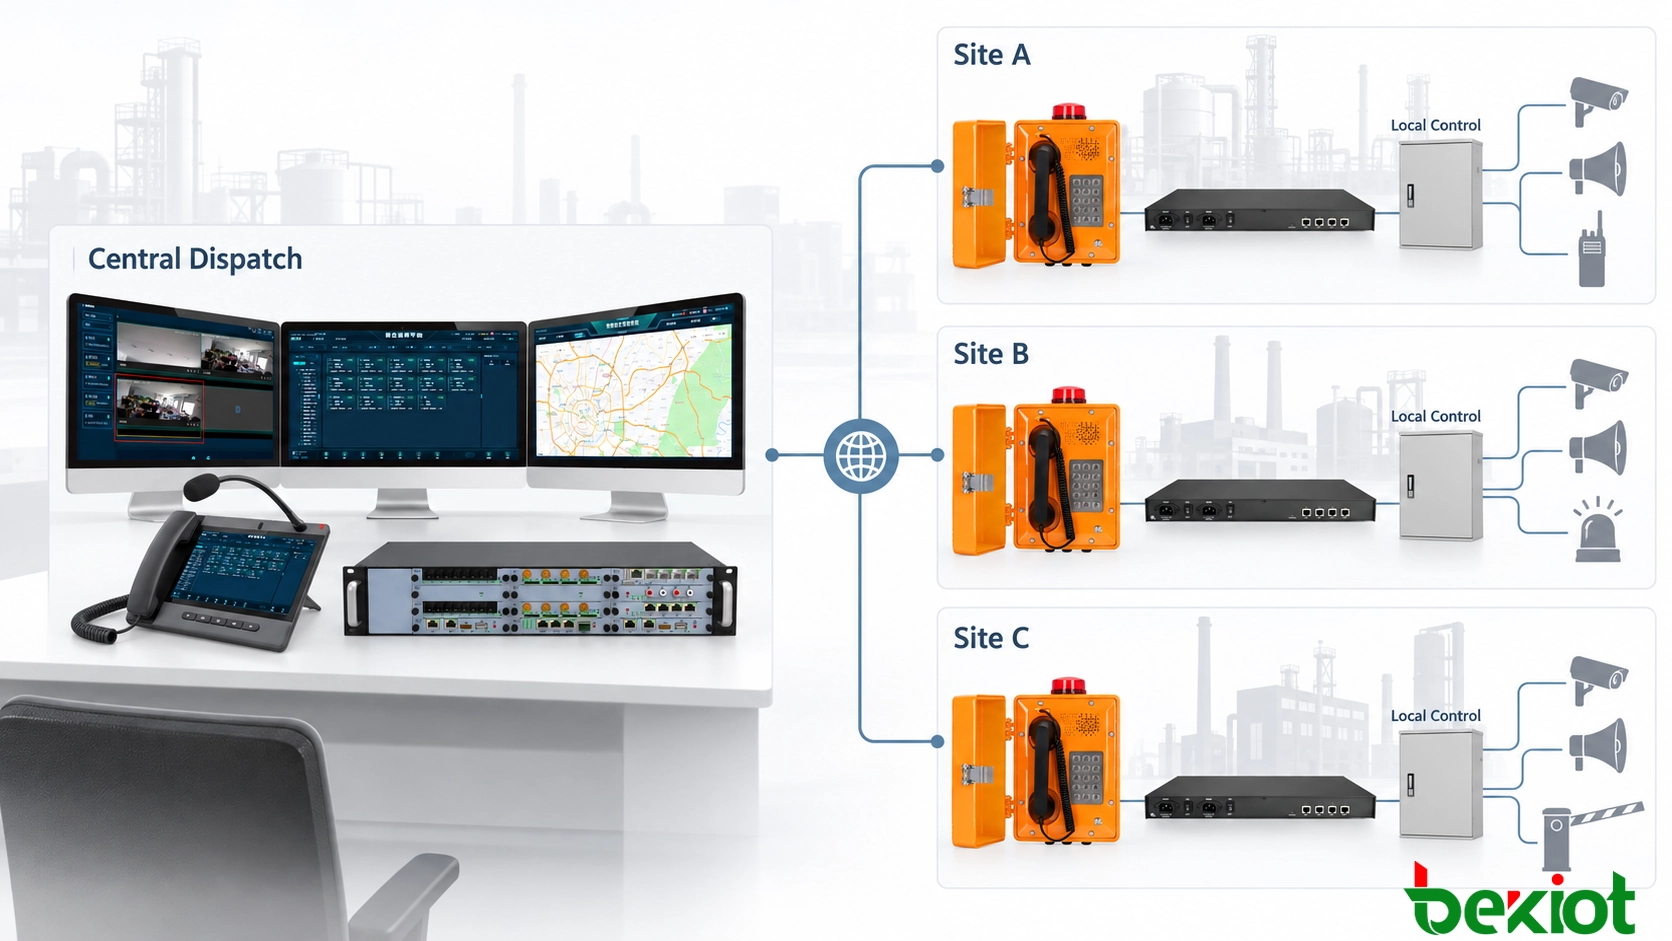
La capa central coordina las sedes conectadas mediante consolas de despacho, servicios SIP, grabación, alarmas, bases de datos y GIS opcional. Mantiene el plan de numeración, los roles y las políticas de enrutamiento de toda la organización y puede crear grupos telefónicos o de radio entre sedes con la debida autorización.
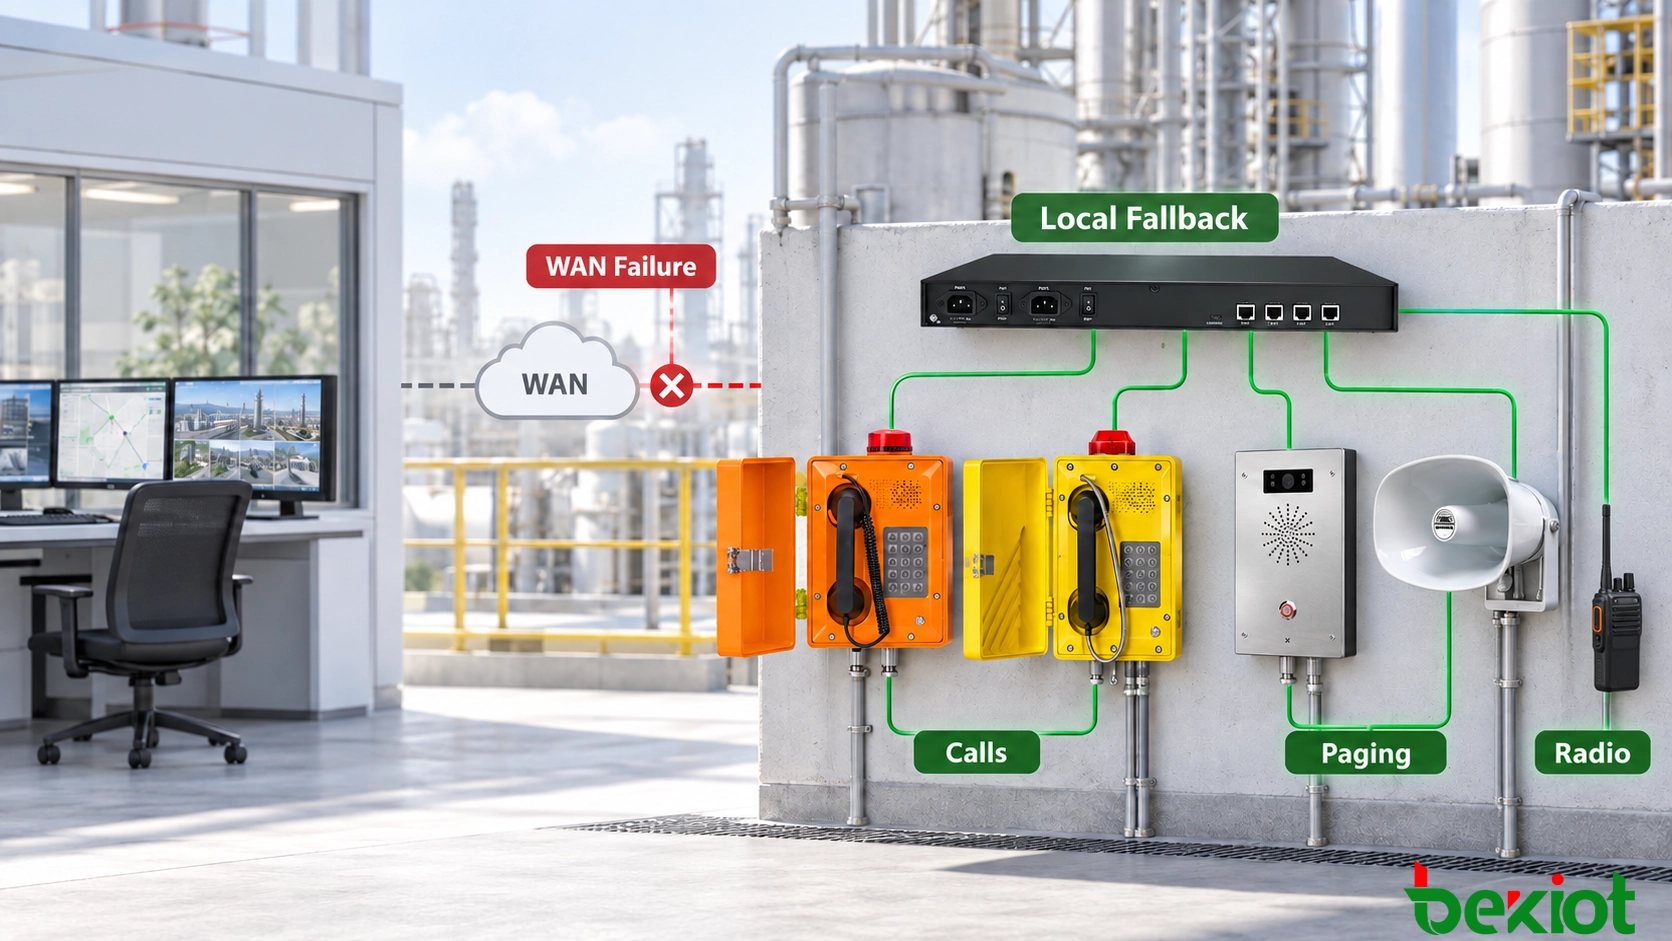
La capa de sede puede utilizar un servidor SIP local, una pasarela de supervivencia, un controlador de megafonía o un equipo de despacho. Especifique qué llamadas locales, números de emergencia, entradas de alarma, pasarelas de radio y zonas de megafonía admite realmente durante el aislamiento. Los directorios globales, el video, los informes y las conferencias entre sedes pueden no estar disponibles.
La capa de campo incluye teléfonos industriales, estaciones de llamada, intercomunicadores, micrófonos, altavoces, radios e interfaces. Las pasarelas conectan teléfonos analógicos, amplificadores de megafonía o sistemas de radio cuando existen interfaces compatibles y enrutamiento local. La compatibilidad SIP por sí sola no proporciona estas funciones de integración.
El sistema de comunicaciones convergentes de Becke Telcom describe el contexto general de integración; deben confirmarse la supervivencia local, las capacidades, las licencias y las dependencias de la configuración propuesta.
Definir la autoridad antes de una interrupción
La sede central suele asumir la coordinación entre sedes y la configuración común. Los operadores locales atienden las emergencias inmediatas de su instalación, conservan el acceso autorizado a la megafonía local y mantienen los canales de radio locales. La supervisión central no debe convertirse en un requisito para emitir una advertencia local urgente. La anulación a escala de toda la organización requiere un rol expresamente autorizado y una política de prioridad probada.
Registre quién controla cada incidente y zona, quién puede solicitar la toma de control y quién confirma la transferencia. Una emergencia local activa puede permanecer bajo control local hasta su cierre o traspaso formal. Muestre el responsable actual y las funciones disponibles en ambas consolas; no presente una sede aislada como accesible.
Convertir la conmutación de respaldo en una transición controlada
Detecte los fallos del servicio mediante señales de supervisión, comprobaciones de registro y vigilancia de rutas adecuadas; que un router sea accesible no demuestra que el despacho funcione.
Reintente durante un intervalo configurado y después pruebe un servidor secundario disponible o una ruta de red independiente.
Active el plan de marcación, el grupo de respuesta, la megafonía y el acceso a pasarelas locales aprobados cuando se cumplan las condiciones de respaldo.
Muestre el aislamiento, restrinja las acciones entre sedes no disponibles y registre la transición y las operaciones posteriores.
Algunos terminales admiten varios destinos de registro; otros requieren una pasarela compatible, un diseño DNS o un mecanismo de clúster. Verifique los intervalos de reintento, la recuperación del registro, el retorno y el tratamiento de llamadas activas para cada clase de terminal. La compatibilidad SIP no implica conmutación sin interrupciones ni conservación de una llamada existente.
La conmutación automática del servicio puede coexistir con la aprobación de un supervisor para asumir el mando. Utilice temporizadores de estabilidad y cambios de estado explícitos para evitar conmutaciones repetidas en un enlace intermitente. Pruebe fallos asimétricos en los que un extremo puede transmitir pero no recibir.
Comprobar dependencias y proteger el acceso local
Un controlador local no puede compensar una LAN averiada, un switch PoE sin alimentación o un amplificador no disponible. Incluya los switches, servidores, pasarelas, altavoces y puestos de operación necesarios en el cálculo de alimentación de respaldo. Separe los servicios redundantes de hosts, enlaces ascendentes y circuitos eléctricos compartidos cuando lo exija la evaluación de riesgos.
Verifique el DNS local, la asignación de direcciones, las credenciales, los certificados, la autorización, el servicio horario, el almacenamiento y el comportamiento de las licencias sin acceso central. Proporcione cuentas locales controladas y roles de privilegio mínimo, administración segura, rutas de señalización y medios restringidas y grabaciones protegidas. No omita la autenticación simplemente porque una sede esté aislada.
Una ruta de respaldo celular, satelital o regional solo ayuda si siguen disponibles su cobertura, alimentación, capacidad, enrutamiento y seguridad. Con capacidad limitada, priorice los resúmenes de alarmas esenciales y la voz sobre las grabaciones masivas o el video. Pruebe las llamadas externas por separado: el servicio de extensiones locales no demuestra que una ruta a la red pública siga operativa.
Evitar controles contradictorios durante una recuperación parcial
Mantenga un estado independiente para cada sede. Una planta conectada, una subestación aislada y una sede con enlace de respaldo pueden necesitar modos de control distintos simultáneamente. Los identificadores de sede y los mapas de zonas deben impedir que las llamadas o las órdenes lleguen al lugar equivocado.
Para evitar el control dividido, la plataforma necesita un mecanismo probado de titularidad y exclusión que rechace órdenes de un controlador sin autoridad. Un indicador de estado no basta si ambos controladores siguen aceptando operaciones. Defina el comportamiento cuando no pueda confirmarse la titularidad y restrinja las acciones centrales hasta completar un traspaso autenticado.
Establezca reglas deterministas para emisiones simultáneas: el audio rutinario de la sede central no debe desplazar un mensaje local de evacuación. El controlador, la pasarela y los equipos receptores deben admitir cualquier interrupción de mayor prioridad, cola o rechazo. El registro SIP no demuestra compatibilidad con prioridad o interrupción prioritaria.
Restablecer servicios y conciliar registros
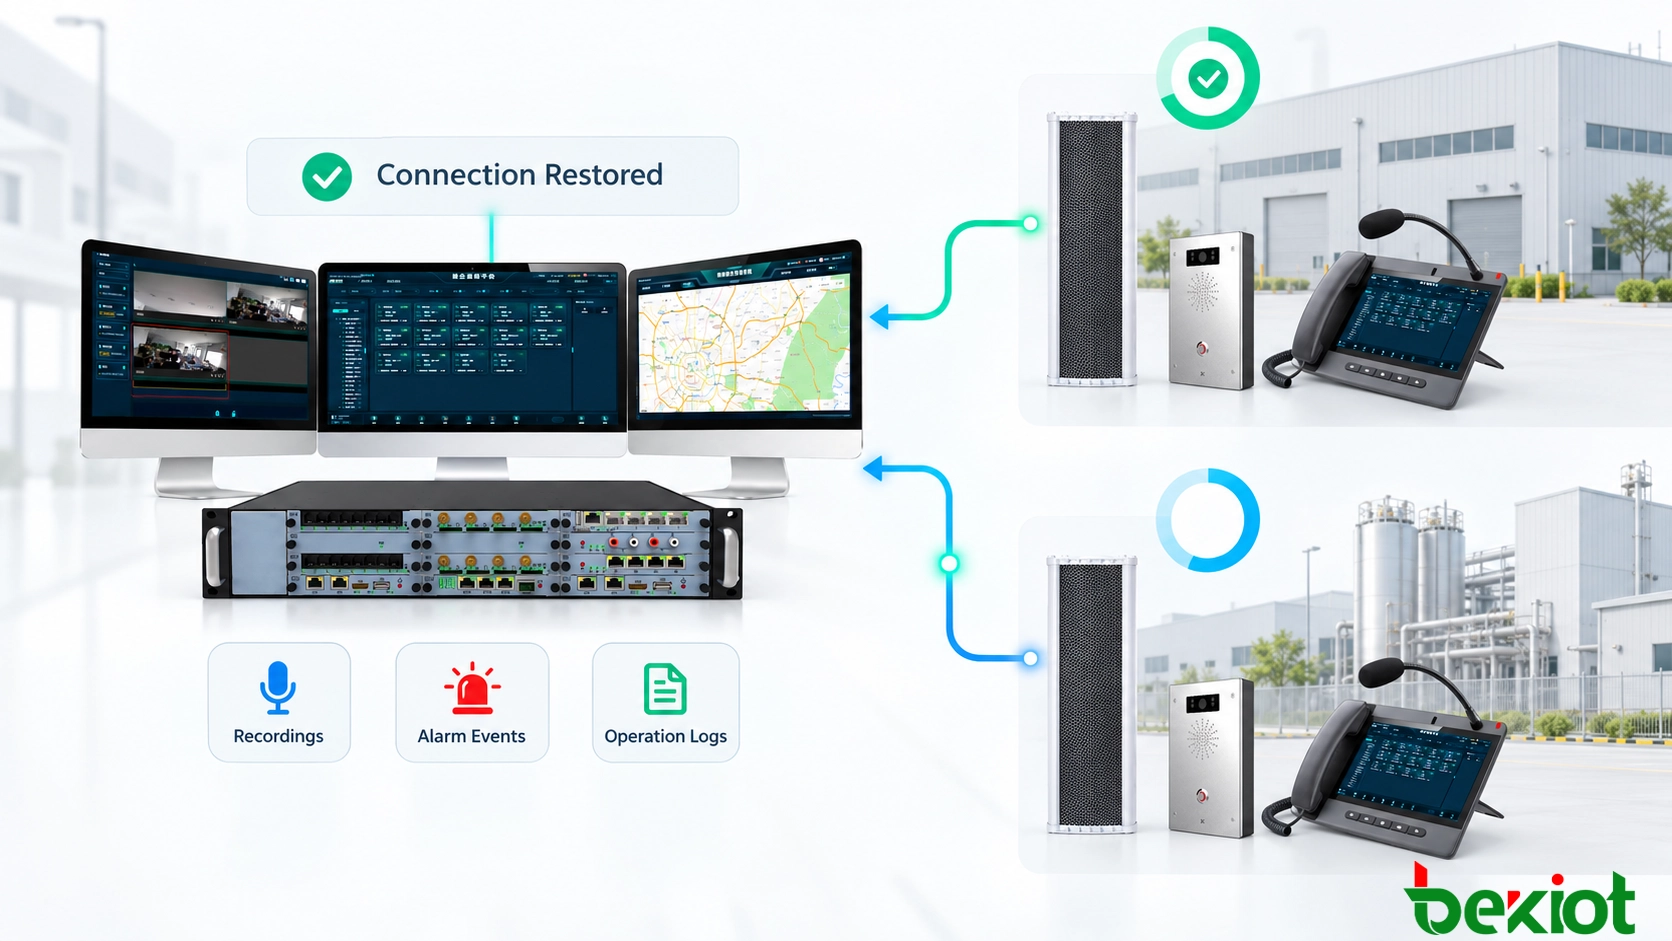
Antes de devolver el control, verifique los servicios SIP, de despacho, base de datos, autenticación y medios mediante una conexión estable. Revise las alarmas activas y las tareas pendientes. Conserve las llamadas y emisiones de emergencia activas cuando el diseño lo permita; en caso contrario, documente el riesgo de interrupción y un procedimiento para el operador. Confirme la transferencia en ambos extremos.
Cargue los eventos y las grabaciones locales con identificadores de evento persistentes, identidades de sede y dispositivo, marcas de tiempo originales y horas de recepción. Evite duplicados en los reintentos, conserve las transferencias fallidas e informe de archivos ausentes, almacenamiento agotado y conflictos sin resolver. Vincule los registros duplicados de incidentes en lugar de sobrescribir confirmaciones o eliminar pruebas sin avisar.
Mantenga una fuente horaria local adecuada o una autonomía del reloj evaluada. Registre la calidad del reloj y sus correcciones; las marcas de tiempo por sí solas no permiten ordenar eventos con fiabilidad cuando los relojes se desvían. NTP sincroniza relojes, pero no concilia bases de datos de incidentes ni garantiza la precisión durante el aislamiento.
Probar escenarios completos de interrupción y recuperación
Desconecte la WAN y la VPN por separado, detenga los servicios SIP y las aplicaciones centrales, retire los puestos centrales, aísle varias sedes y restablézcalas una a una. Repita con llamadas y emisiones activas, solicitudes centrales y locales simultáneas, servicio de identidad no disponible y almacenamiento limitado. Incluya fallos de LAN y alimentación adecuados al diseño.
Mida el tiempo de detección, la recuperación de nuevas llamadas, las llamadas interrumpidas, los servicios degradados disponibles y el retorno controlado. Verifique el audio bidireccional de campo, la salida real de altavoces, el acceso por radio, las marcas de tiempo y los archivos transferidos. El registro, una llamada contestada o una entrada de grabación no demuestran que un anuncio fuera audible. Los operadores deben demostrar el flujo degradado y el traspaso durante la recuperación.
Preguntas frecuentes
¿Cuánto tiempo debe operar una sede de forma independiente?
Defina la duración según el riesgo de la sede y el tiempo de reparación previsto, y dimensione alimentación, personal, almacenamiento y licencias en consecuencia. No existe una duración universal de respaldo.
¿Pueden varias sedes compartir un centro regional de respaldo?
Sí, si disponen de una ruta independiente y utilizable hasta él. Las sedes críticas pueden seguir necesitando servicios propios porque un único fallo regional puede desconectar ambos centros.
¿Pueden seguir disponibles los teléfonos analógicos?
Sí, mediante una pasarela o PBX local con alimentación, interfaces analógicas adecuadas y enrutamiento local independiente. Confirme la ruta completa de llamada durante el fallo previsto.
¿Incluye un producto SIP la supervivencia local?
No necesariamente. Verifique por separado la conmutación del terminal, las funciones del servidor local, la integración de pasarelas, la capacidad de grabación y las licencias. Para el funcionamiento de terminales concretos, consulte comunicaciones locales durante un fallo de la plataforma de despacho.
Referencias técnicas
RFC 3261 define la señalización de sesiones SIP; RFC 3550 describe el transporte RTP y sus limitaciones de entrega; RFC 5905 especifica la sincronización horaria NTP. Los requisitos de continuidad y autoridad anteriores son decisiones de diseño del sistema que requieren validación en el proyecto.