Un UE puede completar el registro 5G sin que sus aplicaciones accedan a Internet. El registro establece el contexto de acceso y movilidad; el establecimiento de una sesión PDU crea la sesión que conecta el UE con una red de datos. Un icono 5G o un Registration Accept por sí solos no demuestran ni el establecimiento de la sesión ni el reenvío correcto de paquetes.
Esta guía sigue una nueva sesión solicitada por el UE mediante acceso 3GPP y toma como referencia el procedimiento sin itinerancia o con salida local. La itinerancia con encaminamiento por la red de origen, las sesiones de emergencia, la transferencia de acceso y las optimizaciones CIoT del plano de control presentan ramas adicionales o diferentes. La secuencia habitual del plano de usuario N3 descrita aquí no es universal para todos los despliegues.
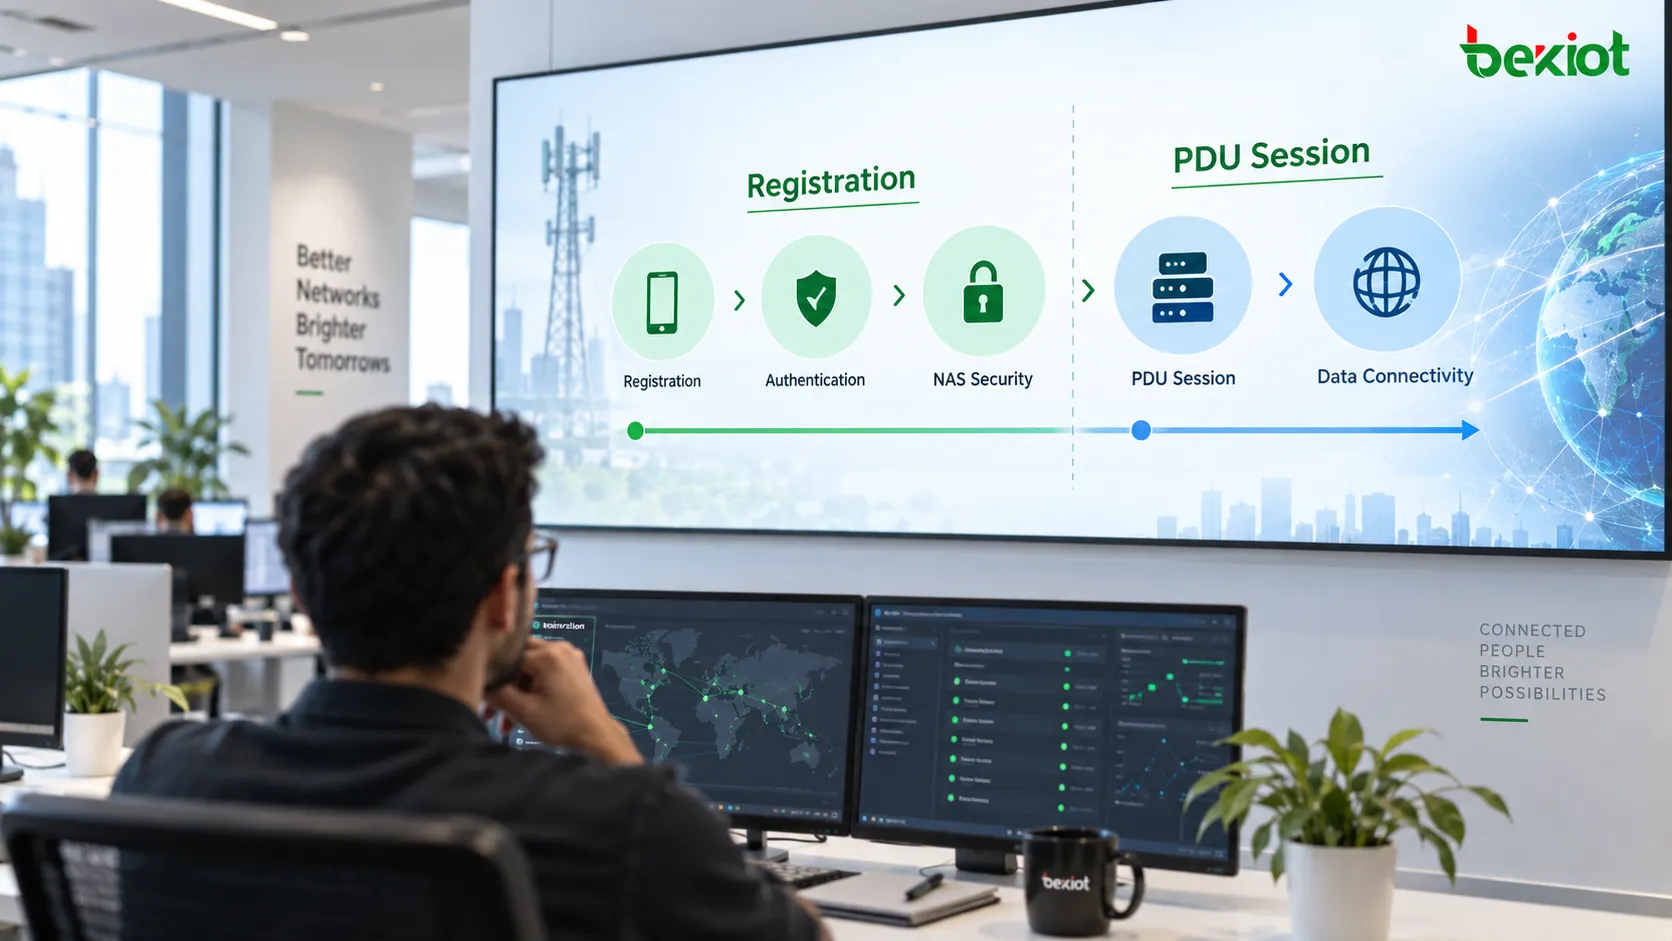
El registro y las sesiones PDU tienen funciones distintas
El AMF coordina la gestión de identidad, la autenticación, la seguridad NAS y el contexto de gestión del registro. Una sesión PDU añade el DNN, el S-NSSAI, el SMF de servicio, el anclaje del plano de usuario y los parámetros autorizados necesarios para el servicio de datos. Internet, IMS y las redes empresariales pueden utilizar sesiones distintas.
En la terminología EPC, una conexión PDN contiene portadoras EPS. En 5GS, el modelo equivalente para comprenderlo es una sesión PDU que contiene flujos QoS; una regla QoS predeterminada no crea una portadora EPS predeterminada de LTE. Un UE registrado puede no tener sesiones PDU o mantener varias para distintos servicios. El establecimiento puede producirse cerca del registro o más tarde, cuando se necesite conectividad.
En una sesión PDU de tipo IP, la asignación o configuración de direcciones forma parte de la conexión. También existen los tipos de sesión PDU Ethernet y Unstructured, por lo que obtener una dirección IP no es un resultado universal. Los ejemplos de direcciones IP de este artículo se refieren a sesiones IP.
Examine por separado el transporte NAS y la solicitud interna de sesión
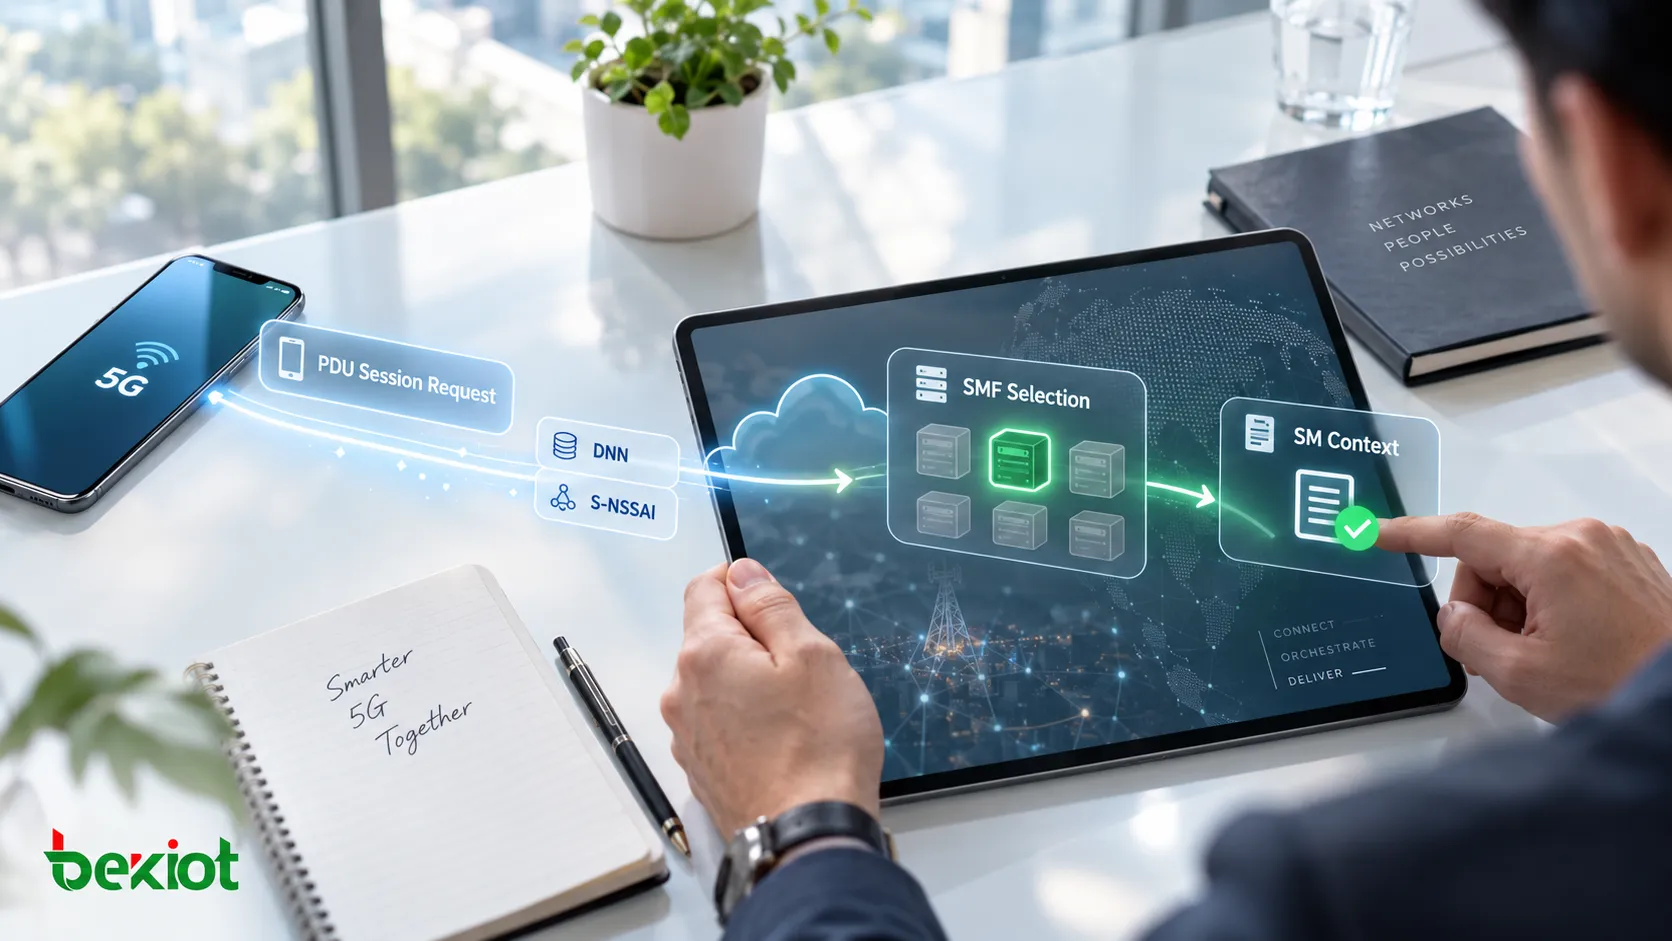
El UE envía un PDU Session Establishment Request en un contenedor N1 SM transportado por UL NAS TRANSPORT. El DNN, el S-NSSAI, el tipo de solicitud y el ID de sesión PDU utilizados para el encaminamiento en el AMF deben distinguirse del mensaje 5GSM interno. La solicitud interna identifica la sesión y solicita parámetros como el tipo de sesión PDU y el modo SSC; el transporte que la contiene aporta el contexto de encaminamiento.
El ID de sesión PDU distingue las sesiones de un mismo UE. El SUPI identifica al abonado, no una sesión individual.
El DNN identifica la red de datos de destino e interviene en la selección del SMF, la selección del UPF y las decisiones de política.
El S-NSSAI identifica la porción de red. La combinación solicitada debe ser compatible con las porciones permitidas, la suscripción y las capacidades de la red.
El tipo de solicitud distingue una solicitud inicial de un caso relativo a una sesión existente o de emergencia. No deduzca que se trata de una sesión nueva solo por el nombre del mensaje.
Los parámetros solicitados son entradas para la autorización, no resultados garantizados. Compruebe qué DNN y S-NSSAI se seleccionan realmente y si el tipo de sesión PDU y el modo SSC permitidos corresponden al servicio previsto.
El AMF selecciona un SMF y crea el contexto SM
El gNB reenvía la señalización NAS al AMF mediante NGAP, junto con información de acceso y ubicación, como TAI y NR-CGI. No selecciona la política de sesión ni las reglas de reenvío del UPF; posteriormente controla los recursos de radio necesarios.
El AMF selecciona un SMF capaz de atender el DNN y el S-NSSAI. El descubrimiento mediante NRF puede devolver candidatos para el servicio Nsmf_PDUSession utilizando información de porción, DNN y red de servicio. La selección también depende de la política del despliegue. El descubrimiento en caché, la configuración local o el encaminamiento mediante SCP pueden cambiar los intercambios visibles en una traza.
El AMF invoca Nsmf_PDUSession_CreateSMContext con los identificadores del abonado y de la sesión, la información de encaminamiento seleccionada y el contenedor N1 SM. El SMF asume el control de la sesión, mientras el AMF continúa gestionando el acceso y la movilidad y transportando información N1/N2.
Los datos de suscripción y la política delimitan la sesión
El SMF obtiene del UDM los datos de suscripción de gestión de sesiones pertinentes cuando es necesario y puede suscribirse a sus cambios. Los datos asociados al DNN y al S-NSSAI pueden limitar el tipo de sesión PDU, el modo SSC, Session-AMBR y la QoS predeterminada. Una solicitud IPv4, por ejemplo, sigue necesitando un tipo de sesión compatible autorizado.
El SMF también registra en el UDM su relación de servicio con el abonado y la sesión en la etapa correspondiente. La recuperación de datos, las suscripciones y el registro son operaciones distintas; su orden y reutilización dependen del procedimiento y del contexto existente. No deben tratarse como una única transacción que deba repetirse obligatoriamente para cada solicitud.
Cuando se utiliza control dinámico de políticas SM, el SMF selecciona un PCF y establece una asociación de políticas SM. La identidad del abonado, el DNN, el S-NSSAI, la ubicación y la QoS suscrita pueden determinar la política autorizada. Cuando corresponde, la autenticación o autorización de la red de datos externa constituye otra comprobación condicional.
El SMF concilia la solicitud del UE, los límites de suscripción y la política aplicable antes de configurar el tratamiento del plano de usuario. La participación del PCF y las reglas individuales dependen del servicio y del despliegue; la ausencia de un intercambio opcional no demuestra por sí sola un fallo.
N4 convierte los requisitos de sesión en reglas del UPF
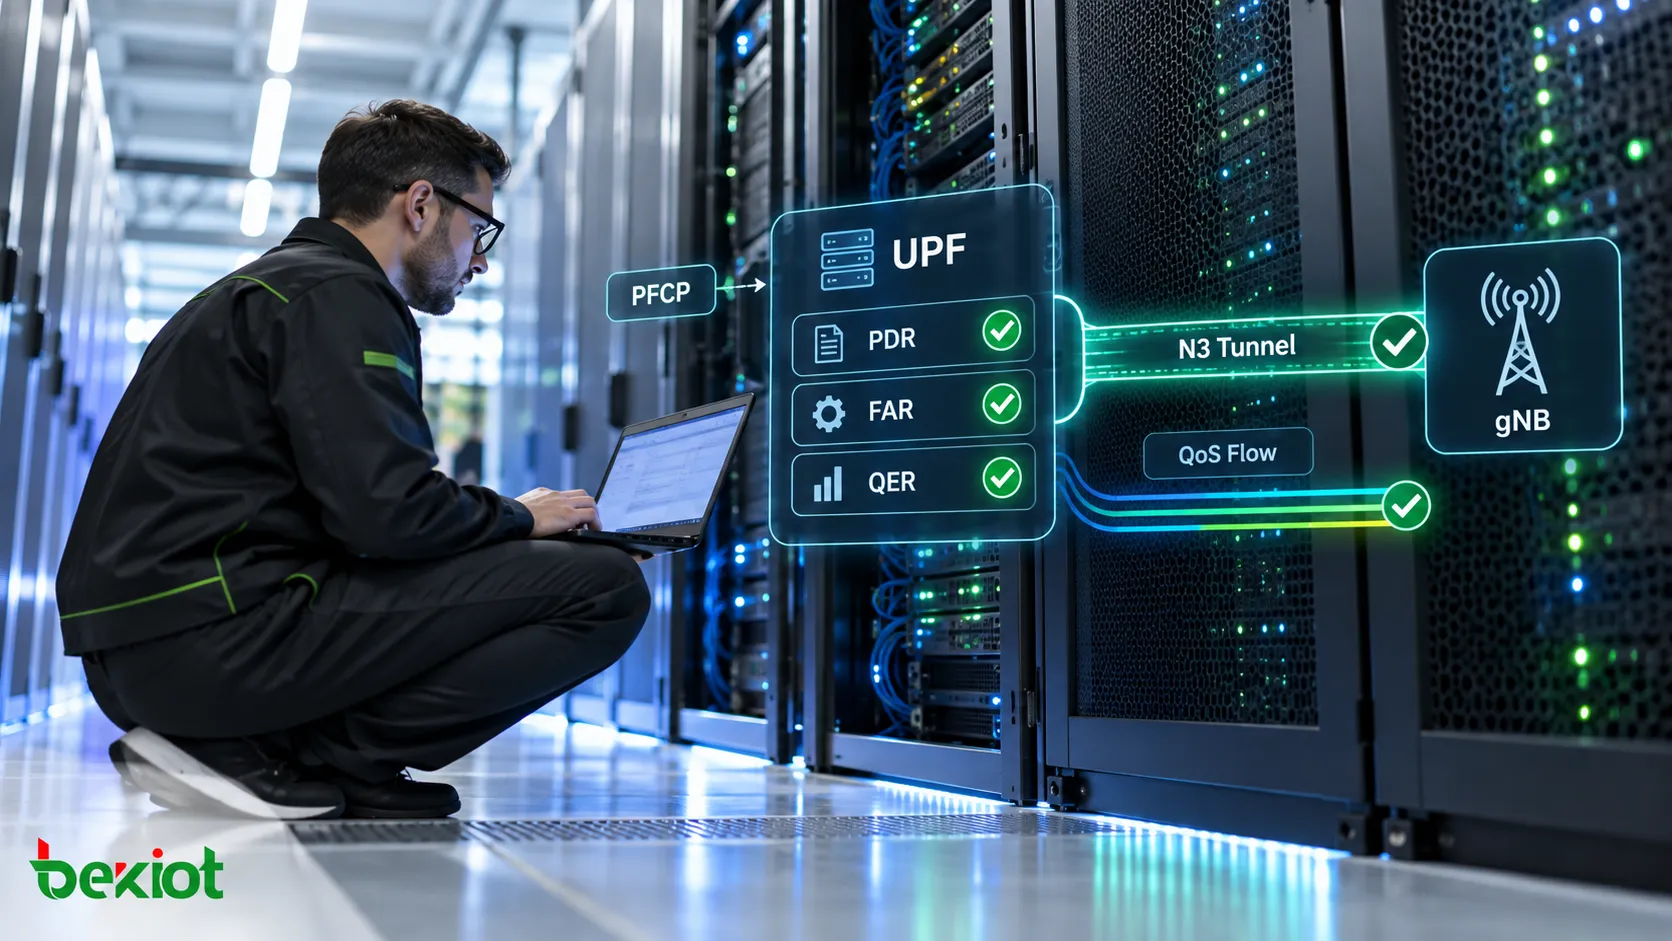
El SMF selecciona un UPF adecuado según factores como DNN, porción, topología y ubicación del UE. Mediante N4 utiliza PFCP para establecer o modificar la sesión de plano de usuario necesaria. En el caso habitual de una sesión nueva, un PFCP Session Establishment Request instala las reglas iniciales.
La PDR identifica los paquetes de una sesión o flujo de tráfico y referencia las reglas de procesamiento aplicables.
La FAR especifica reenvío, descarte, almacenamiento temporal u otro tratamiento admitido para los paquetes coincidentes.
La QER aplica los controles de QoS pertinentes, incluidos controles de apertura o cierre del tráfico y de velocidad.
La URR define la medición y los informes de uso aplicables.
Estas reglas actúan conjuntamente; no todas las sesiones necesitan la misma colección. Examine las referencias de las PDR además del contenido de las reglas. Una FAR correcta vinculada a la PDR equivocada sigue produciendo un reenvío incorrecto.
La respuesta del UPF identifica su sesión PFCP mediante un F-SEID y devuelve la información de túnel del plano de usuario asignada cuando corresponde. Un F-SEID de PFCP identifica el estado de sesión del plano de control; un F-TEID de N3 identifica un extremo de túnel GTP-U. No son intercambiables. La información de túnel puede asignarse según el procedimiento admitido, sin crearse siempre de una única forma fija.
En este punto, la información N3 del UPF puede estar lista mientras aún se desconoce el extremo de enlace descendente del gNB. Por tanto, un intercambio PFCP inicial correcto no completa toda la ruta de datos.
N1 y N2 coordinan los recursos de radio y el túnel N3
El SMF invoca Namf_Communication_N1N2MessageTransfer para proporcionar dos cargas distintas. La información N1 SM lleva PDU Session Establishment Accept al UE e incluye parámetros negociados y reglas QoS autorizadas según corresponda. La información N2 SM proporciona a la RAN información de sesión y flujos QoS y el extremo de túnel ascendente del UPF.
Mantenga separadas las capas de mensajes al comprobar DNN, S-NSSAI y direcciones. No todos los parámetros asociados al procedimiento global son elementos de información dentro del Accept interno. Una sesión IPv6 también puede requerir una configuración posterior de direcciones IPv6.
El AMF envía un PDU Session Resource Setup Request de NGAP. El gNB asigna los recursos de radio y N3 aplicables y entrega el Accept NAS al UE. Su PDU Session Resource Setup Response informa de los recursos aceptados o fallidos y de la información de túnel descendente del gNB.
El AMF reenvía el resultado N2 mediante Nsmf_PDUSession_UpdateSMContext. A continuación, el SMF utiliza PFCP Session Modification cuando es necesario para proporcionar el extremo del gNB y actualizar el reenvío descendente. Compruebe tanto la dirección IP como el TEID: el extremo receptor asigna el TEID utilizado en esa dirección.
La ruta habitual es UE → gNB → N3 GTP-U → UPF → N6 → red de datos, con la ruta inversa para el enlace descendente. Varios UPF y el encaminamiento específico del despliegue pueden ampliar este modelo. La aceptación NAS, la configuración de recursos RAN y el tráfico real de extremo a extremo constituyen comprobaciones distintas.
Investigue el primer punto de comprobación que falla
Confirme el registro y capture la solicitud del UE en el AMF. Compare los parámetros externos de encaminamiento con la solicitud 5GSM interna, incluidos el ID de sesión, el tipo de solicitud, DNN, S-NSSAI, el tipo de sesión PDU y el modo SSC.
Compruebe la selección del SMF y la creación del contexto SM. Correlacione los identificadores del abonado y la sesión entre NAS y la señalización basada en servicios y examine cualquier causa de rechazo o error de servicio.
Compruebe la autorización de la suscripción, la política PCF aplicable y cualquier autenticación externa necesaria. Distinga la denegación de servicio de un fallo de transporte.
Compruebe los resultados PFCP, las relaciones PDR/FAR/QER/URR y los extremos de túnel de cada dirección. Confirme el resultado del gNB y cualquier modificación N4 posterior.
Observe GTP-U ascendente y descendente en N3 y después el tráfico en N6. Compruebe el encaminamiento, las rutas de retorno, las direcciones y DNS según corresponda. Un túnel operativo no demuestra que la aplicación de destino sea accesible.
Utilice el primer fallo para acotar el problema a NAS, señalización basada en servicios, N4, RAN/N3 o la red de datos. Repetir comprobaciones de autenticación tras un Accept de sesión válido rara vez ayuda, salvo que la traza señale al registro o a la seguridad.
Preguntas frecuentes
¿El registro establece automáticamente una sesión PDU?
No. Son procedimientos distintos. Un UE puede permanecer registrado sin sesión y solicitar una posteriormente. El momento depende del comportamiento del UE, de los servicios configurados y de la política de red.
¿Un Accept demuestra que Internet funciona?
No. Verifique los recursos RAN, ambas direcciones N3, las reglas del UPF y la accesibilidad N6. En una sesión IP, compruebe también las direcciones y la red de datos prevista; no todos los DNN proporcionan acceso a Internet público.
¿Por qué aparece una modificación N4 después del establecimiento?
El extremo del gNB puede estar disponible solo después de configurar los recursos RAN. El SMF actualiza entonces el UPF para que los paquetes descendentes utilicen ese extremo. Examine las reglas modificadas en vez de interpretar cada modificación como una nueva sesión.
¿QFI y QER son lo mismo?
No. QFI identifica un flujo QoS en 5GS. QER es una regla PFCP de aplicación de QoS en el UPF y puede llevar un QFI aplicable. Un identificador y una regla de aplicación tienen funciones distintas.
Procedimientos y normas relacionados
Para el procedimiento de acceso previo, consulte registro inicial 5G. Para eliminar una sesión existente, consulte liberación de sesiones PDU; liberar una sesión no tiene por qué desregistrar al UE.
El flujo de referencia se especifica en 3GPP TS 23.502, apartado 4.3.2.2.1. Los contenidos de mensajes y el transporte NAS se definen en 3GPP TS 24.501, mientras que las reglas PFCP y los parámetros de túnel se definen en 3GPP TS 29.244.