
Las comunicaciones de misión crítica son los servicios de voz, alerta e información de los que dependen las organizaciones cuando un fallo de comunicación podría poner en peligro a personas, interrumpir operaciones esenciales o impedir una respuesta eficaz. El requisito definitorio no es una radio, teléfono o plataforma de software concretos, sino la capacidad de entregar la comunicación adecuada a los usuarios adecuados dentro del tiempo y las condiciones que exige una operación crítica.
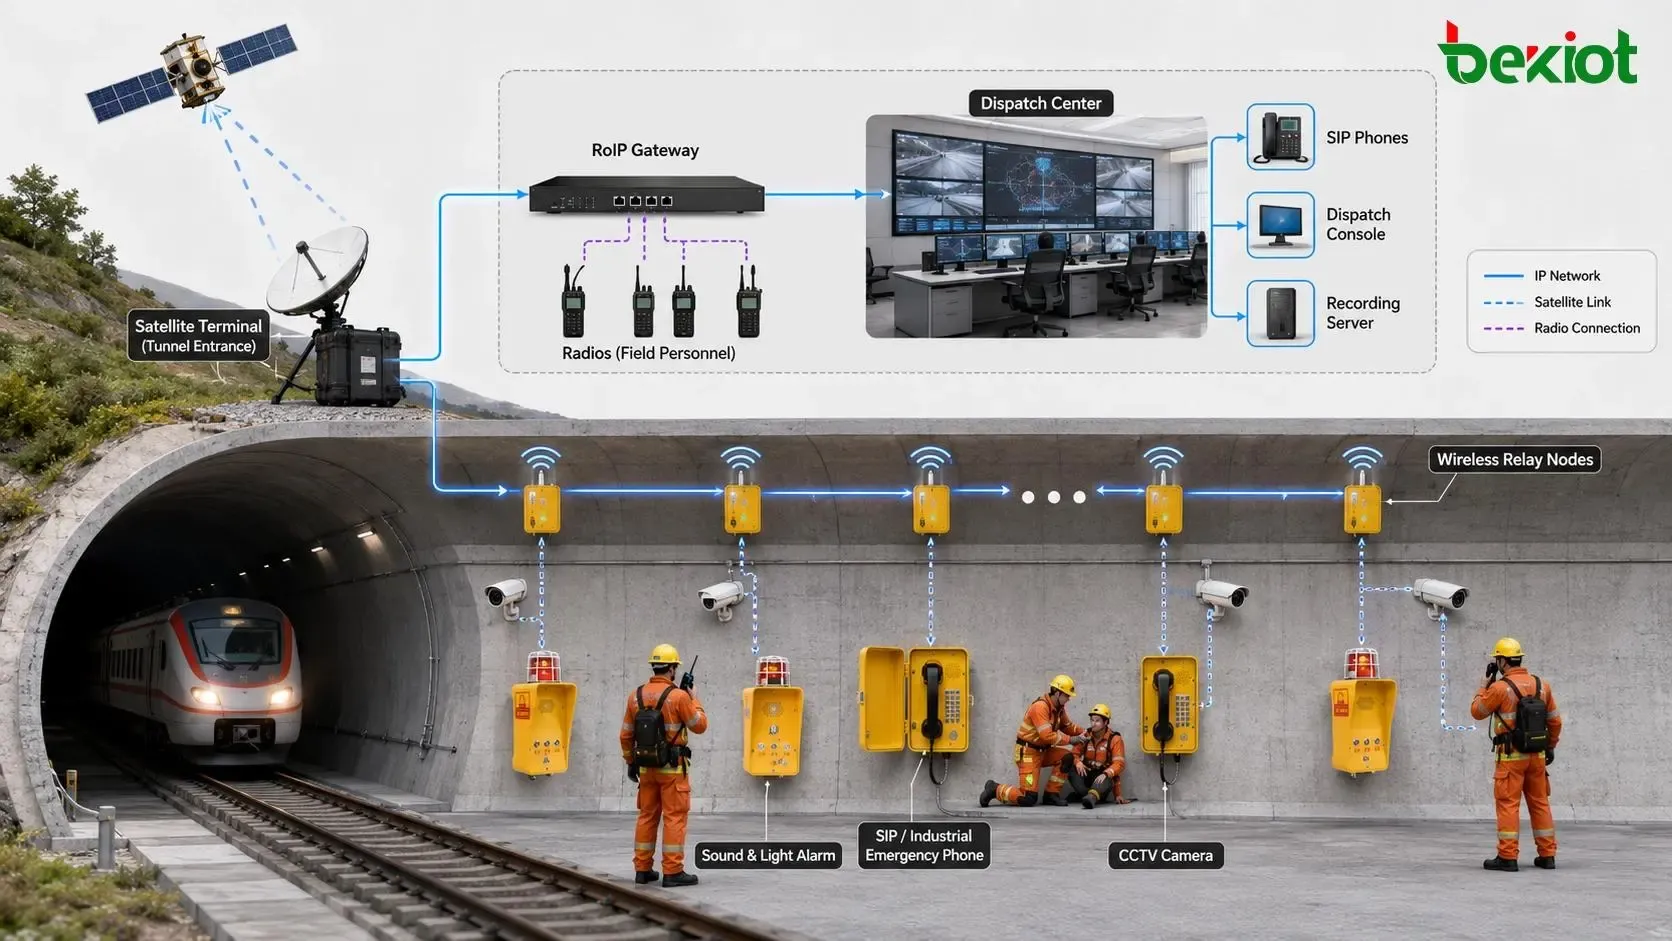
Estos sistemas pueden conectar usuarios de radio profesional, teléfonos SIP industriales, puntos de ayuda de emergencia, equipos de megafonía y alarma general, consolas de despacho y equipos móviles de campo. Un centro de control puede necesitar recibir una llamada de socorro, hablar con quien llama, asignar personal de respuesta y emitir una advertencia independiente al área afectada. Cada función tiene requisitos distintos de tiempo, cobertura y fiabilidad, incluso cuando varias comparten una plataforma de gestión.
Requisitos operativos
La criticidad depende de las consecuencias del fallo
Una llamada administrativa perdida y una llamada sin respuesta desde un punto de ayuda de emergencia no tienen el mismo riesgo. En un túnel ferroviario, perder el enlace de asistencia a pasajeros puede retrasar la notificación del incidente. En una planta química, un anuncio de evacuación fallido puede dejar al personal sin instrucciones. Para una organización de despacho, la indisponibilidad de un grupo de conversación puede impedir que un equipo de campo reciba un cambio en las prioridades de respuesta. Los requisitos del sistema derivan de estas consecuencias operativas, no de la etiqueta del equipo.
La planificación identifica los usuarios y áreas implicados, la interrupción máxima aceptable de cada servicio, el procedimiento de respuesta tras una llamada o alarma y el método de comunicación disponible cuando falla el preferido. Un sistema que atiende operaciones habituales y respuesta de emergencia puede asignar niveles de servicio diferentes a ambas. Alta disponibilidad no significa que nunca pueda ocurrir un fallo; significa que la arquitectura y los procedimientos se diseñan en torno a condiciones de fallo y objetivos de recuperación definidos.
Oportunidad, cobertura e inteligibilidad del mensaje
Una vía de comunicación solo resulta útil si puede utilizarse y entenderse en el punto donde se necesita. La cobertura radioeléctrica debe evaluarse a lo largo de las rutas de trabajo reales, incluidos túneles, sótanos, escaleras y zonas exteriores remotas. Los teléfonos fijos y puntos de ayuda deben situarse donde las personas puedan acceder a ellos. Los altavoces de megafonía deben proporcionar instrucciones inteligibles pese al ruido de maquinaria, la reverberación y otras condiciones del emplazamiento.
El tiempo de establecimiento de llamada, el retardo de audio, el acceso a llamadas de grupo y la entrega de alertas también son requisitos operativos. Sus valores aceptables dependen del servicio, la norma aplicable y la especificación del proyecto. Un sistema puede superar una prueba simple de conectividad y seguir siendo inadecuado para un área de producción ruidosa o un procedimiento de evacuación sensible al tiempo.
Arquitectura del sistema
Terminales y redes de acceso
La capa de terminales incluye radios portátiles y de vehículos, consolas de despacho, teléfonos IP industriales, intercomunicadores de emergencia, puntos de ayuda públicos, puestos de megafonía y dispositivos de salida de alarmas. Pueden utilizar infraestructura de radio profesional, redes celulares privadas o públicas, Ethernet cableada, enlaces de fibra o circuitos de comunicación dedicados. La red de acceso determina dónde puede conectarse el usuario y qué fallos pueden interrumpir la vía.
Los emplazamientos suelen combinar redes porque los usuarios tienen distintas necesidades de movilidad y operación. Una radio portátil atiende a un equipo de mantenimiento en movimiento; un punto de ayuda fijo ofrece una ubicación conocida para informar; un teléfono SIP proporciona un terminal de voz estable a una sala de control o zona de equipos. Elegir la combinación correcta exige más que conectar todos los dispositivos a la misma red IP. También deben considerarse cobertura, alimentación, protección física y dependencia de equipos centrales.
Control de llamadas, señalización y medios
En un sistema basado en SIP, la señalización registra contactos cuando corresponde y establece, modifica y termina sesiones. RFC 3261, secciones 10, 13 y 15, especifica el registro, el inicio y la terminación de sesiones; no especifica el procedimiento de respuesta de emergencia de un emplazamiento. Una PBX IP o servidor SIP aplica las rutas y permisos configurados, mientras que la voz normalmente viaja como medios RTP por una ruta IP negociada por separado. Los medios pueden fluir directamente entre terminales compatibles o pasar por un relé, grabador, recurso de conferencia o pasarela. El registro correcto por sí solo no demuestra audio bidireccional ni un encaminamiento de emergencia correcto.
Los sistemas de radio profesional emplean procedimientos de acceso y control de grupos diferentes del tratamiento de llamadas SIP. En un punto de interconexión, una pasarela de radio intercambia el audio seleccionado entre el subsistema de radio y el despacho IP o la telefonía, mientras cada red conserva sus propias funciones de control. Identificar las rutas de señalización y medios en esta frontera ayuda a localizar audio unidireccional, retrasos excesivos y desconexiones.
Coordinación del despacho y las alarmas
La capa de control de un sistema de mando y despacho permite a los operadores autorizados recibir informes de incidentes, seleccionar usuarios o grupos, establecer conexiones de voz y dirigir mensajes a las áreas necesarias. Una consola también puede mostrar registros de llamadas, estado de equipos, ubicación o vídeo asociado cuando los sistemas conectados ofrecen esas funciones. Un evento de alarma o control de seguridad puede iniciar un flujo de comunicación, pero la detección de alarmas y la entrega de comunicaciones conservan responsabilidades distintas.
Los sistemas de megafonía y alarma general cumplen un propósito diferente del despacho bidireccional: transmiten advertencias e instrucciones a zonas acústicas definidas. La integración puede vincular un incidente con una solicitud de megafonía, pero el diseño debe conservar las prioridades de alarma, la selección de zonas y las salidas supervisadas apropiadas. Por ello, la arquitectura de comunicación es un conjunto de servicios que cooperan, no una simple colección de dispositivos registrados en un servidor.
Llamadas prioritarias, comunicación de grupo y alertas
Precedencia de llamadas y recursos de red
El tráfico urgente debe tratarse de manera distinta a las conversaciones habituales. Según la plataforma, una llamada de emergencia puede entrar en una cola prioritaria, interrumpir un anuncio de menor prioridad, obtener un recurso de despacho reservado o activar un grupo de escalamiento predefinido. La autorización para iniciar estas acciones debe seguir las funciones operativas: no todos los terminales necesitan permiso para tomar el control del audio de todo el emplazamiento o interrumpir un canal de respuesta activo.
La prioridad de aplicación y la garantía de servicio de red son mecanismos independientes. Un servidor de despacho puede ordenar correctamente las llamadas mientras la red subyacente sigue sufriendo congestión, pérdida de paquetes o agotamiento de canales de radio. El comportamiento de extremo a extremo depende de la capacidad, las políticas de acceso y los controles de recursos disponibles. Para los servicios MCX normalizados, 3GPP TS 22.280 V18.5.0, sección 5.6, define requisitos de prioridad de servicio, incluida la comunicación de emergencia. Esos requisitos se aplican dentro de su alcance MCX especificado; no demuestran que una implantación concreta implemente todas las funciones. Una prioridad elevada de aplicación SIP no reserva por sí sola ancho de banda a lo largo de la ruta IP.
Grupos de conversación y coordinación entre varias partes
La comunicación de uno a muchos permite a un operador de despacho o jefe de campo contactar con un equipo de respuesta sin llamar por separado a cada miembro. Los grupos de radio, el PTT de grupo, las conferencias y la megafonía selectiva ofrecen formas de comunicación colectiva, pero sus reglas de acceso y comportamiento difieren. Un grupo PTT normalmente necesita control del turno de palabra para gestionar transmisiones que compiten, mientras que una conferencia de audio puede permitir hablar simultáneamente a varios participantes.
El diseño de grupos sigue las responsabilidades y la geografía del incidente. Pueden mantenerse grupos separados de mantenimiento, seguridad y respuesta de emergencia, con interconexión controlada cuando un incidente cruza límites organizativos. Deben considerarse cambios de miembros, errores de selección, ocupación de canales y retardos de pasarelas, porque un grupo técnicamente conectado no está necesariamente bien coordinado.
Alertas, zonas y confirmación de respuesta
La entrega de advertencias puede seguir una secuencia de detección del evento, validación por operador o automática, selección de mensaje, asignación de zonas, transmisión y registro de estado. Una refinería puede necesitar una advertencia audible en el área de proceso afectada mientras el personal de respuesta recibe una llamada de despacho bidireccional independiente. Una instalación de transporte puede transmitir instrucciones a pasajeros por megafonía y ofrecer a la vez una conexión telefónica de emergencia al personal situado en el incidente.
Un registro que indique el envío de un comando de megafonía no demuestra que todas las personas hayan oído o comprendido el mensaje. La supervisión de entrega, la monitorización de amplificadores y altavoces, las mediciones acústicas y los simulacros atienden a aspectos diferentes de esa cuestión. La confirmación también depende del servicio: un interviniente puede confirmar la recepción mediante voz o datos, mientras que un altavoz unidireccional no puede confirmar la comprensión humana.
Fiabilidad, redundancia y conmutación por fallo
Eliminar puntos únicos de fallo
La resiliencia se obtiene identificando dependencias compartidas y decidiendo cuáles necesitan protección. Un servidor de llamadas redundante aporta beneficios limitados si ambos servidores utilizan el mismo conmutador, alimentación o enlace ascendente sin protección. Dos enlaces de comunicación son menos independientes si recorren el mismo trazado de cable vulnerable. Por tanto, la arquitectura puede incluir controladores separados geográficamente, transporte alternativo, conmutación redundante, enlaces de terminal supervisados y fuentes de alimentación elegidas según el nivel de servicio requerido.
La disponibilidad del plano de control y la de la ruta de medios deben evaluarse por separado. Una plataforma de reserva puede aceptar nuevas llamadas SIP tras fallar un controlador sin mantener el audio de todas las llamadas activas. Asimismo, una ruta de red redundante puede restablecer conectividad y aun así exigir que una radio o teléfono se reconecte. El comportamiento de recuperación debe definirse para cada servicio crítico, no describirse simplemente como respaldo automático.
Funcionamiento local durante cortes de red
La alternativa local limita el impacto de un fallo de red extensa o de plataforma central. En algunos sistemas de radio profesional, terminales debidamente configurados pueden continuar en modo directo o con comunicación del emplazamiento local cuando no está disponible la infraestructura troncalizada. Un sistema de megafonía distribuido puede conservar anuncios locales si su controlador de sitio y su ruta de audio son independientes del enlace central averiado. Un teléfono IP solo puede seguir haciendo las llamadas locales especificadas si permanecen disponibles los recursos necesarios de registro, encaminamiento y medios.
Son capacidades dependientes del diseño, no características automáticas de la radio, SIP o banda ancha. El procedimiento de emergencia del emplazamiento debe identificar exactamente qué grupos, extensiones, zonas y funciones continúan en cada estado de fallo. También debe ofrecer una alternativa manual cuando el respaldo técnico no satisfaga la necesidad operativa.
Alimentación, detección de fallos y recuperación
La alimentación de respaldo debe cubrir toda la cadena de comunicación: servidores de control, conmutadores de red, infraestructura de radio, pasarelas, amplificadores y terminales de campo críticos. Un SAI que solo alimente el controlador central no mantiene funcionando un altavoz remoto o estación base si esos equipos pierden alimentación. La monitorización debe distinguir entre terminal inaccesible, salida de audio averiada, enlace de transporte roto y servicio de control no disponible, para que el equipo de respuesta identifique qué se ha perdido realmente.
Las pruebas de conmutación por fallo incluyen detectar la avería, transferir o restablecer el servicio mediante los recursos supervivientes y volver al funcionamiento normal sin introducir rutas o prioridades contradictorias. La restauración también debe confirmar que la monitorización, el encaminamiento y las funciones autorizadas del operador trabajan como se prevé cuando el equipo afectado vuelve al servicio.
Seguridad y control operativo
Los privilegios de comunicación crítica deben seguir disponibles para el personal autorizado sin exponer las funciones de emergencia a usuarios generales. La autenticación y la autorización por roles pueden limitar quién inicia megafonía de todo el sitio, interconecta grupos de respuesta, cambia rutas de emergencia o accede a registros sensibles de incidentes. La protección de señalización y medios debe aplicarse conforme a la tecnología y los requisitos de seguridad operativa.
El procedimiento ante cortes también debe abordar la dependencia de los servicios centrales de identidad, políticas y registros. Cuando se admitan credenciales locales, permisos almacenados o controles autónomos de sitio, deben definirse su alcance permitido y tratamiento de auditoría antes de que falle el enlace de retorno. Los cambios de configuración controlados, las copias protegidas y las comprobaciones de restauración ayudan a evitar que una modificación no autorizada o un ajuste corrupto se conviertan en una interrupción de comunicación.
Tecnologías e interoperabilidad
Radio profesional y servicios de banda ancha
P25 y TETRA son tecnologías de radio profesional asociadas a operaciones exigentes de despacho y seguridad pública; en configuraciones adecuadas admiten funciones como comunicación de grupo gestionada y procedimientos de emergencia. DMR se utiliza ampliamente en redes de radio industriales y comerciales y puede apoyar comunicaciones operativamente críticas, aunque sus capacidades y resiliencia varían con el diseño. La selección tecnológica también implica espectro autorizado, cobertura, capacidad, compatibilidad de terminales y procedimientos de la organización.
La comunicación de banda ancha amplía los servicios disponibles a vídeo, ubicación y datos estructurados. En el marco de 3GPP, los servicios de misión crítica (a menudo llamados MCX) incluyen pulsar para hablar de misión crítica (MCPTT), vídeo de misión crítica (MCVideo) y datos de misión crítica (MCData). Son familias de servicios definidas con procedimientos y requisitos propios. El término más amplio comunicaciones de misión crítica no es sinónimo de MCX, y una aplicación comercial de pulsar para hablar no se convierte en MCPTT normalizado solo por utilizar LTE o 5G. La distinción se explica con más detalle en ¿Qué es MCX en las comunicaciones de misión crítica?.
SIP, PAGA e interfaces entre sistemas
Los teléfonos SIP industriales, intercomunicadores de emergencia y sistemas de despacho IP pueden aportar funciones importantes de comunicación en emplazamientos fijos. Los sistemas de megafonía y alarma general (PAGA) atienden la distribución de advertencias, las instrucciones de evacuación y las salidas de audio supervisadas. Estas tecnologías pueden formar parte de una arquitectura de misión crítica cuando el conjunto proporciona la resiliencia y el comportamiento operativo requeridos; la interoperabilidad SIP no certifica por sí sola un rendimiento de misión crítica.
Las pasarelas de interfuncionamiento pueden conectar grupos de radio seleccionados con recursos SIP o de despacho, mientras las interfaces de plataforma intercambian las alarmas, eventos de llamada y datos de estado admitidos. Una ruta de audio puenteada no transporta necesariamente identidad de unidad de radio, estado de emergencia, control del permiso de hablar, contexto de cifrado o semántica de prioridad de red. Por ello, las pruebas de interoperabilidad deben determinar qué información cruza la frontera, cómo se corresponden los miembros de grupo y la autenticación, y qué sistema conserva el control al fallar un enlace. La transición de servicios comerciales de pulsar para hablar a sistemas normalizados de banda ancha se aborda en De PoC a MCX.
Escenarios de implantación y pruebas de aceptación
Seguridad pública e infraestructura de transporte
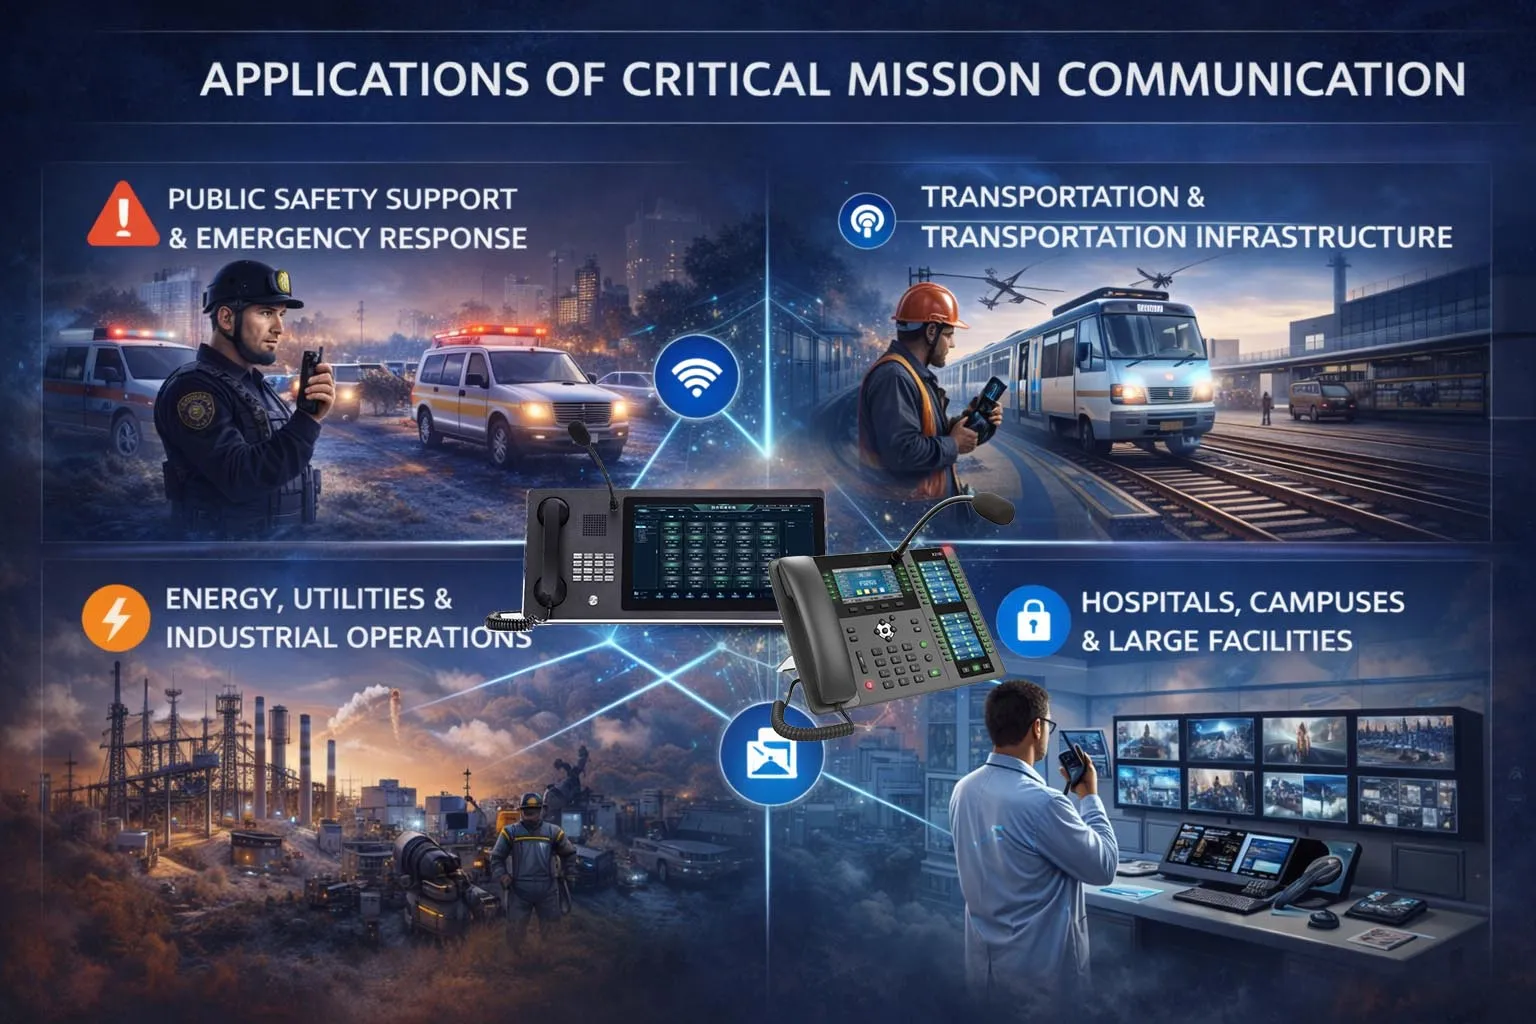
Los servicios de emergencia dependen de las comunicaciones de grupo y la coordinación del despacho para asignar equipos, dar instrucciones e informar de cambios de situación. Ferrocarriles, metros, aeropuertos, carreteras y túneles añaden puntos de ayuda fijos, teléfonos de control, anuncios públicos y comunicaciones para personal de mantenimiento distribuido. El diseño de red y terminales debe contemplar usuarios móviles, condiciones difíciles de propagación, puntos de acceso público y la necesidad de dirigirse a pasajeros por separado del personal de respuesta.
Energía, industria y grandes instalaciones
Refinerías, instalaciones marinas, redes eléctricas, servicios de agua y plantas de procesos químicos combinan operaciones habituales con procedimientos de emergencia que pueden requerir dispositivos protegidos contra explosiones, intercomunicadores industriales, despacho por radio y equipos PAGA. Hospitales, campus y grandes instalaciones públicas tienen otros peligros físicos, pero también necesitan alertas controladas, coordinación del personal y puntos de asistencia fiables. La cuestión común de diseño es qué funciones deben continuar ante condiciones anormales del emplazamiento, no si todas las instalaciones usan los mismos equipos.
Pruebas de la ruta completa de comunicación
Las pruebas de aceptación deben seguir la ruta real desde el usuario que informa hasta el operador receptor o la zona de advertencia. Las pruebas de banco de dispositivos individuales son útiles, pero no determinan el rendimiento de una red y un procedimiento de respuesta completos. La tabla siguiente es una lista de planificación técnica, no una prueba universal de certificación. Un plan aprobado debe incluir funcionamiento normal, tráfico elevado, ruido de fondo y simulaciones controladas de fallos de equipos, alimentación y transporte, con protección para los servicios que sigan en uso.
| Área de prueba | Qué verificar |
|---|---|
| Establecimiento de llamada y acceso | Éxito de llamadas de emergencia y habituales, tiempo de conexión, destinos asignados y derechos de acceso. |
| Inteligibilidad de voz y megafonía | Claridad del habla en los puntos operativos reales, incluidas áreas ruidosas y zonas representativas de anuncios. |
| Prioridad y gestión de grupos | Precedencia de emergencia, interrupciones permitidas, miembros del grupo, control del turno de palabra y tráfico simultáneo. |
| Medios y cobertura | Rutas de audio de extremo a extremo, latencia, pérdida de paquetes o cobertura radioeléctrica con la carga y movilidad previstas. |
| Conmutación por fallo y alternativa local | Servicios conservados, llamadas interrumpidas, comportamiento de reconexión y comunicación disponible en los escenarios de fallo planificados. |
| Alimentación y supervisión | Autonomía de respaldo, alarmas de equipos, notificación de fallos y procedimientos de restauración. |
| Seguridad y registros de incidentes | Acciones de emergencia autorizadas, trazabilidad de auditoría, recuperación de configuración y acceso protegido a recursos de despacho. |
Los criterios de aceptación se establecen según los riesgos operativos y requisitos aplicables del proyecto, no copiando una afirmación genérica de rendimiento. Un registro útil identifica condiciones iniciales, usuarios afectados, comportamiento observado, duración de la interrupción, acción de recuperación y funciones que siguieron sin estar disponibles. Esto permite distinguir un diseño resiliente de otro que simplemente incluye componentes redundantes en un dibujo.
Preguntas frecuentes
¿Cuándo es apropiado 3GPP MCX?
MCX es pertinente cuando una organización necesita servicios normalizados de banda ancha de pulsar para hablar, vídeo o datos de misión crítica y dispone de una red y plataforma de servicio que admiten las funciones 3GPP requeridas. La selección debe examinar cobertura, prioridad del servicio, gestión de usuarios y grupos, interfuncionamiento con radios existentes, compatibilidad de dispositivos y responsabilidad de operación. Un emplazamiento industrial fijo con otras necesidades puede basarse, en cambio, en una combinación de radio profesional, telefonía SIP y megafonía de emergencia.
¿Qué funciones SIP deben probarse para llamadas de emergencia?
Las pruebas deben comenzar en el teléfono o intercomunicador de campo y terminar en el punto de respuesta previsto. Deben verificar el método de marcación de emergencia, destino de encaminamiento, audio bidireccional, precedencia autorizada, disponibilidad del operador y recuperación tras perder un servidor o enlace. Si existe una ruta alternativa local, pruébela desconectando deliberadamente el servicio central, en vez de deducir su funcionamiento de una llamada habitual correcta.
¿Pueden mantenerse las llamadas en curso durante una conmutación de red por fallo?
Depende del componente averiado y del tratamiento de la señalización y los medios. Una llamada activa con una ruta de medios independiente puede continuar durante un fallo del servidor, mientras una llamada cuyos medios atraviesen un relé averiado puede desconectarse. Un controlador de reserva que acepta llamadas nuevas no conserva necesariamente el estado de una sesión establecida. Las pruebas con llamadas activas deben registrar si el audio continúa, se pausa, se reconecta o exige que los usuarios llamen de nuevo.
¿Cómo se prueba la prioridad de llamadas de emergencia con congestión de red?
En un entorno de pruebas aislado o una ventana de mantenimiento aprobada, genere tráfico habitual representativo y después inicie llamadas de emergencia, solicitudes PTT de grupo o anuncios prioritarios mediante los equipos reales de acceso y control. Observe admisión de llamadas, tiempo de establecimiento, interrupción autorizada, permisos de habla e inteligibilidad mientras monitoriza pérdida de paquetes, ocupación de enlaces o uso de canales radioeléctricos. Compare con los criterios definidos y repita los escenarios de respaldo acordados. Un indicador de prioridad en la pantalla del operador no demuestra suficientemente el rendimiento de extremo a extremo.