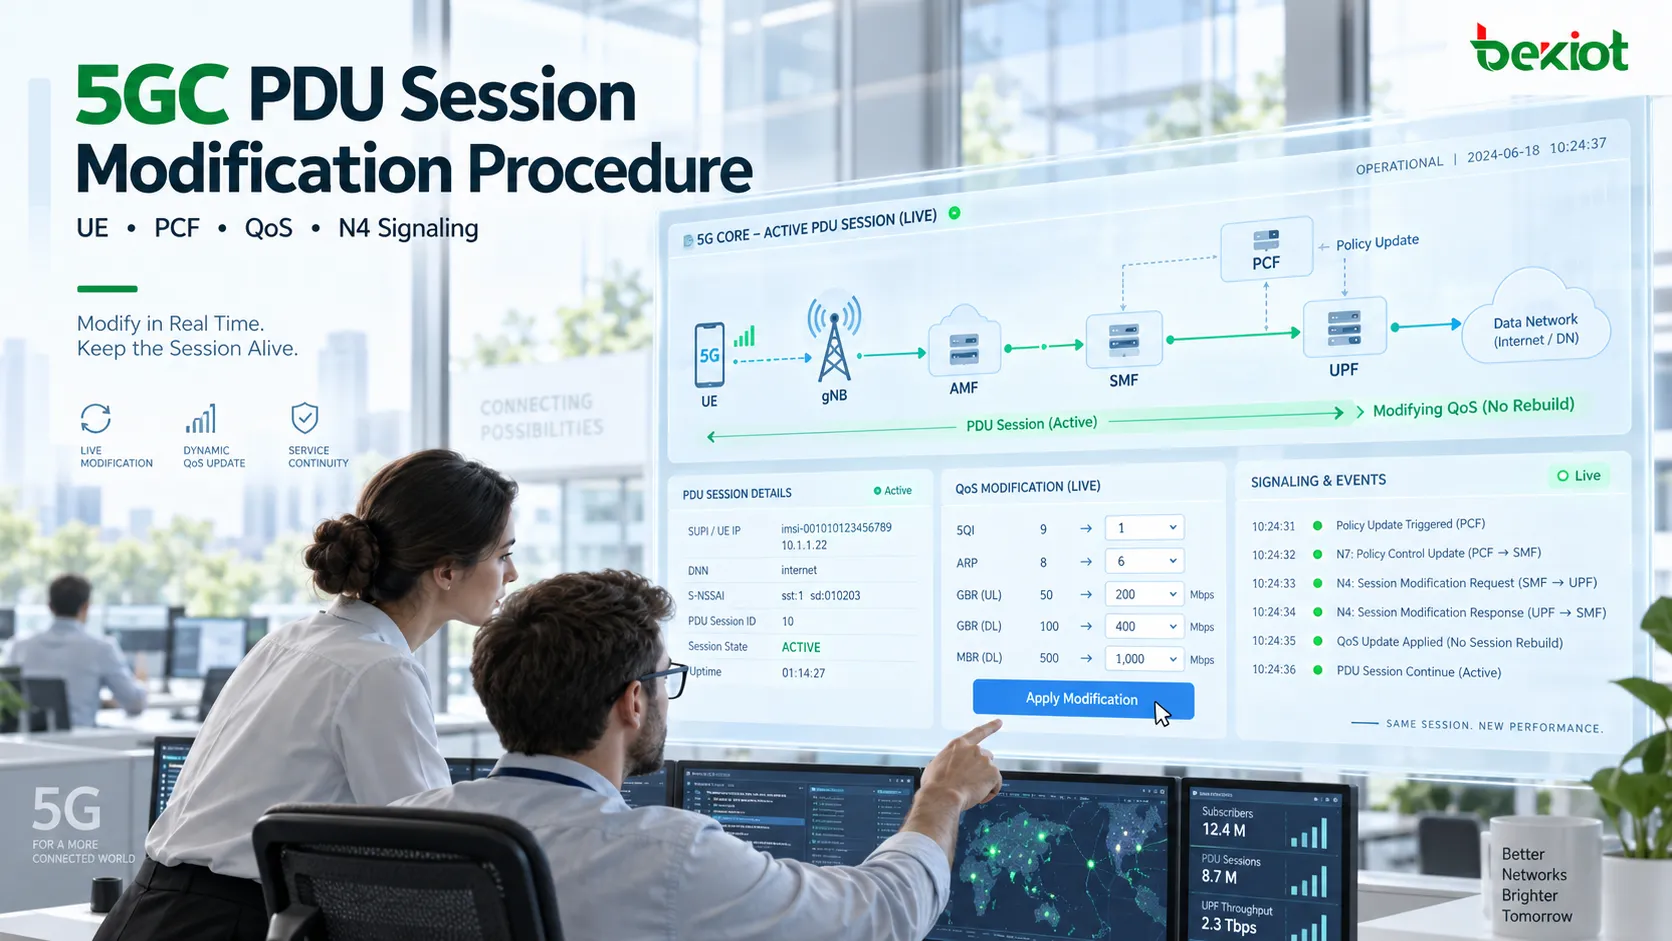
Un dispositivo 5G puede seguir conectado mientras cambia su servicio autorizado. Una aplicación puede necesitar otro tratamiento QoS, una actualización de suscripción puede cambiar un límite agregado o la red radio puede informar de que un flujo QoS existente ya no puede recibir sus recursos autorizados. La cuestión técnica es qué partes de la sesión deben cambiar y cómo demostrar que lo hicieron de forma coherente.
La modificación de sesión PDU actualiza una sesión PDU existente. El SMF coordina los parámetros UE, recursos de acceso y reglas de plano de usuario afectados. Una decisión de política, una respuesta API satisfactoria y una conexión de datos operativa son observaciones distintas: ninguna demuestra por sí sola que se haya aplicado todo el cambio previsto.
Alcance: sesión existente y actualizaciones condicionales de recursos
La sesión debe existir, pero su conexión de plano de usuario no necesita estar activa al comenzar cada modificación. El estado y la accesibilidad del UE afectan a la entrega. Por ejemplo, un UE en CM-IDLE puede necesitar primero un Service Request antes de enviar su solicitud de gestión de sesión. El tratamiento iniciado por la red también depende del procedimiento de accesibilidad aplicable.
El alcance siguiente es el procedimiento sin itinerancia y con salida local de 3GPP TS 23.502 Release 18, apartado 4.3.3.2. La itinerancia encaminada a la red de origen, SMF intermedios, operación multiacceso y otras extensiones añaden rutas. Compare la traza con la versión y arquitectura realmente desplegadas.
La modificación puede cambiar reglas o parámetros QoS, añadir o eliminar flujos y transportar otras actualizaciones de sesión. Se distingue del establecimiento de sesión PDU, que crea el contexto, y de la liberación de sesión PDU, que lo elimina. Un cambio QoS rutinario debe investigarse sobre el contexto existente, no tratarse como un nuevo problema de registro.
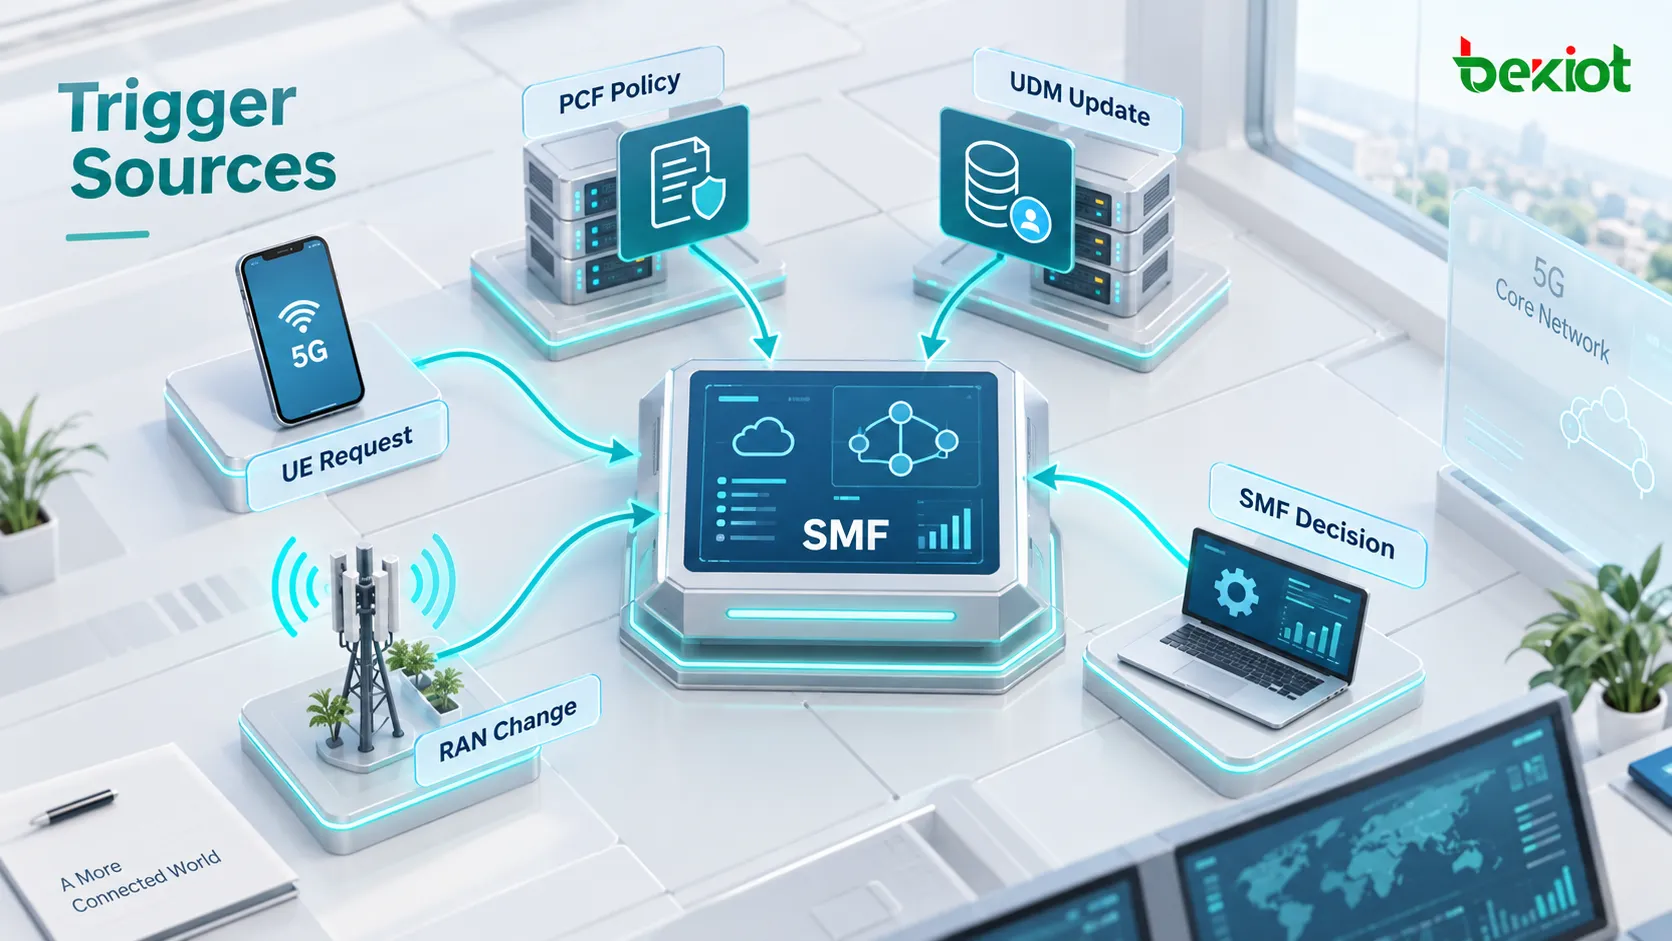
Identificar el evento que inició la modificación
Comience por el primer evento causal, no solo por el primer comando de modificación visible en una captura parcial. Un comando posterior muestra que el SMF inició la entrega, pero no explica por qué cambió la política.
| Desencadenante | Qué buscar | Límite importante |
|---|---|---|
| Solicitud UE | Un PDU SESSION MODIFICATION REQUEST y los cambios solicitados, reenviados por el AMF. | La solicitud requiere autorización de la red; una aplicación no obtiene automáticamente su QoS preferida. |
| Cambio de política PCF | Una notificación de asociación de políticas con decisiones revisadas para la sesión. | Recibir una notificación es distinto de aplicar su contenido. |
| Actualización de suscripción UDM | Una notificación de datos de suscripción y la decisión resultante del SMF. | Actualizar datos no implica modificar todos los parámetros UE, RAN y UPF. |
| Decisión SMF | Política local, estado de sesión u otro procedimiento documentado que exija actualizar. | El PCC dinámico es condicional; algunos despliegues usan política local. |
| Evento relacionado con RAN | Información N2 de sesión retransmitida por el AMF, como recursos liberados o notificaciones QoS aplicables. | El gNB no invoca directamente una API de gestión de sesión en el SMF. |
Registre identificador de sesión, referencias de contexto y marcas temporales. En una red ocupada, dos eventos parecidos de sesiones diferentes pueden parecer un solo procedimiento. Existen también desencadenantes AMF y funciones específicas de Release 18; la tabla ofrece puntos iniciales habituales de diagnóstico, no una lista exhaustiva.
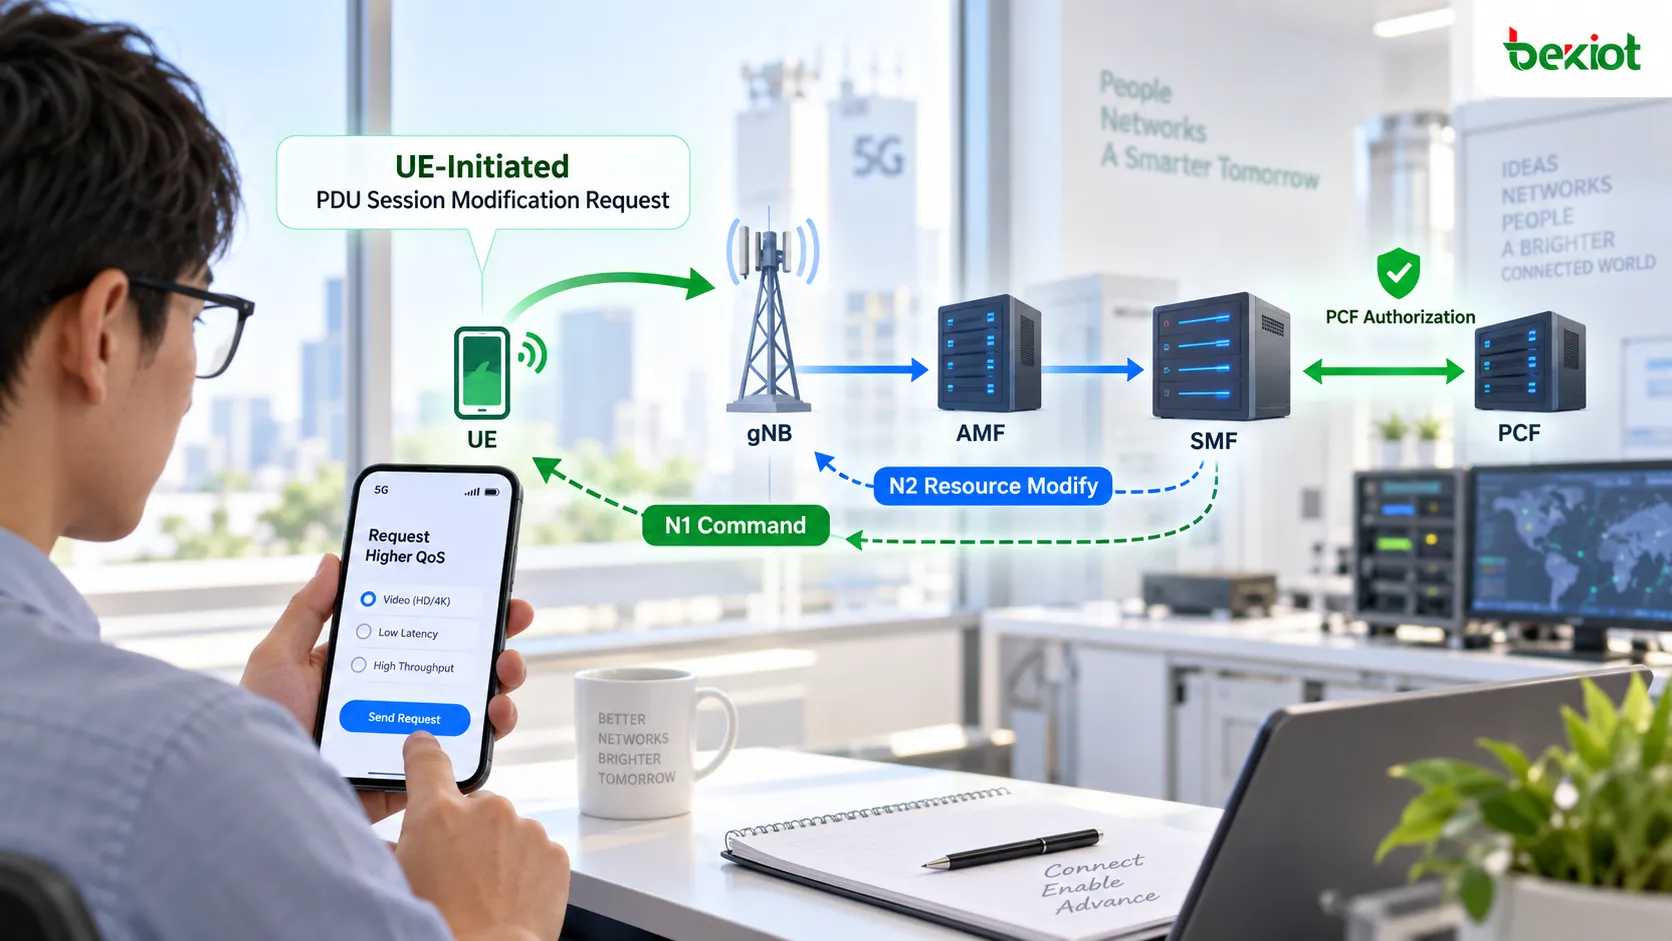
Modificación iniciada por UE: solicitud, autorización y entrega
Considere una sesión existente ilustrativa con ID 5. El UE pide otro tratamiento para tráfico seleccionado, incluida la operación aplicable de filtro de paquetes y la información QoS solicitada. El ID es un ejemplo, no un identificador reservado. La solicitud no crea una sesión ni demuestra que la red radio pueda admitir los recursos pedidos.
Recibir la solicitud. El mensaje de gestión del UE atraviesa la red de acceso y el AMF. Este invoca Nsmf_PDUSession_UpdateSMContext para el contexto SM existente.
Determinar el cambio autorizado. El SMF evalúa con información de suscripción, política aplicable y procedimientos de control del despliegue. Interactúa con PCF cuando lo requiere el procedimiento de política dinámica.
Preparar las actualizaciones afectadas. El SMF determina si deben cambiar QoS del UE, recursos de acceso y reglas UPF. Los registros deben distinguir el valor solicitado del finalmente autorizado.
Entregar y conciliar resultados. El AMF transmite la información N1 y N2 aplicable. El SMF procesa los resultados y efectúa las actualizaciones posteriores necesarias.
Para inspeccionar trazas de interfaces de servicio, TS 29.502 define este recurso de modificación bajo la raíz API Nsmf_PDUSession. Es una plantilla de ruta, no una solicitud ejecutable completa; versión API, autoridad, autorización y cuerpo dependen del despliegue.
POST {apiRoot}/nsmf-pdusession/{apiVersion}/sm-contexts/{smContextRef}/modifyCuando la red envía PDU SESSION MODIFICATION COMMAND, un UE que lo acepta responde con PDU SESSION MODIFICATION COMPLETE. El diagrama de etapa 2 de TS 23.502 usa la etiqueta descriptiva «Command Ack»; la decodificación debe utilizar el tipo real de mensaje NAS 5GSM de TS 24.501. Una respuesta HTTP del servicio de actualización no sustituye esa evidencia NAS.
Modificación activada por PCF: definir el significado del límite
Un cambio de política puede empezar sin solicitud UE. Por ejemplo, una política del operador podría reducir Session-AMBR descendente autorizado a 10 Mbps al cumplirse una condición de uso. Es hipotético, no un valor predeterminado 3GPP ni un resultado medido. La detección y comunicación de uso deben establecerse por separado.
PCF comunica la decisión al SMF mediante la asociación existente. El SMF la traduce a parámetros y reglas aplicables. Antes de comprobar paquetes, identifique el parámetro exacto: «reducir a 10 Mbps» es incompleto sin dirección, alcance y clase de tráfico.
| Elemento | Significado al investigar una modificación | Error habitual |
|---|---|---|
| QFI | Identifica un flujo QoS dentro de una sesión PDU. | Tratar el identificador como prioridad o tasa de bits. |
| 5QI | Identifica un conjunto de características QoS. | Interpretar 5QI como límite numérico de caudal. |
| GFBR y MFBR | Parámetros direccionales de tasa de flujo para flujos QoS GBR. | Aplicarlos indiscriminadamente a todo flujo no GBR. |
| Session-AMBR | Límite agregado de los flujos QoS no GBR de la sesión, con valores ascendentes y descendentes separados. | Considerarlo una cuota individual por flujo o incluir tráfico GBR en la misma comparación. |
| QER | Regla PFCP que usa UPF para la aplicación QoS pertinente. | Suponer que un ID QER es un QFI o que cambiar una QER cubre automáticamente todo el tráfico previsto. |
En el ejemplo, compare Session-AMBR descendente autorizado con la aplicación instalada pertinente y el tráfico descendente no GBR agregado. La velocidad mostrada por una sola aplicación no basta. Clasificación de paquetes, otro tráfico de la sesión, promediado y punto de medición influyen en la comparación.
El SMF informa de los resultados de aplicación mediante el procedimiento de control pertinente. Una confirmación de recepción nunca debe registrarse como prueba de que UE, RAN y UPF aplicaron todos la decisión.
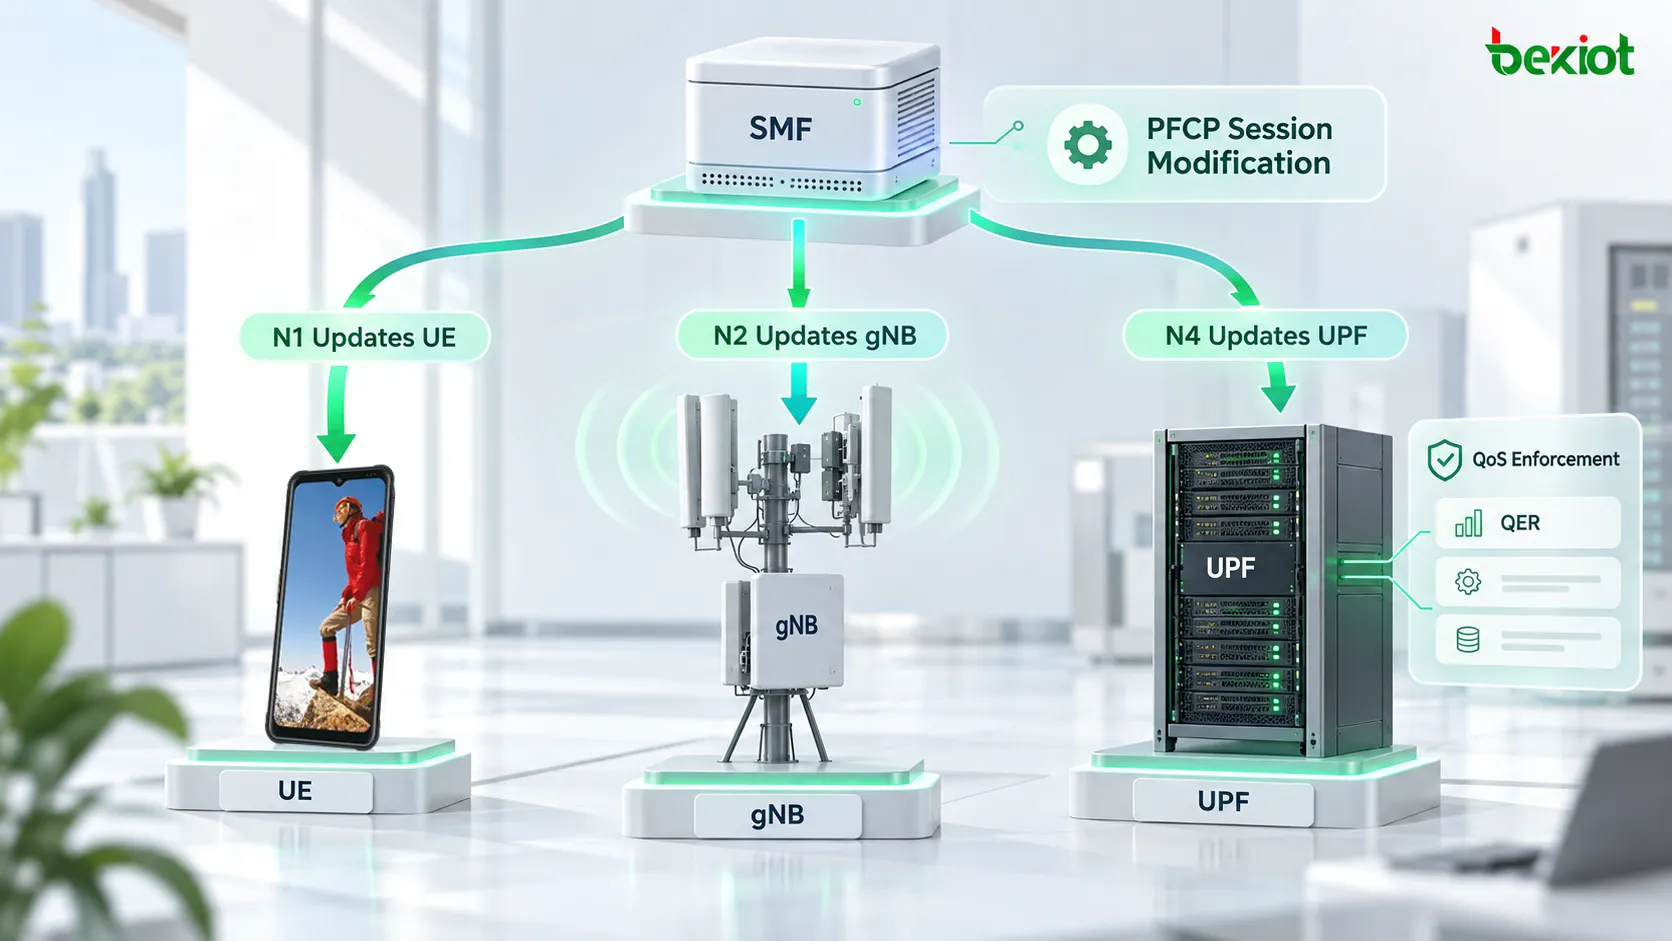
Leer N1, N2 y N4 como rutas de ejecución separadas
N1: parámetros UE de gestión de sesión
N1 es el punto de referencia UE–AMF; UE y SMF gestionan el contenido NAS de sesión y AMF lo retransmite. Inspeccione operaciones reales de reglas QoS y descripciones de flujo del comando, seguidas de la respuesta UE. Una flecha SMF–UE suele expresar comunicación lógica, no una conexión de transporte directa.
N2: recursos de la red de acceso
N2 conecta AMF y acceso. SMF aporta información de sesión para su transmisión. Si cambian recursos, examine el procedimiento NGAP y QFI aceptados o rechazados. El éxito de un flujo no debe ocultar el rechazo de otro. El fallo total de N2 se trata de forma distinta al éxito parcial; siga la causa y las acciones posteriores del SMF.
N4: reglas UPF
N4 usa PFCP entre SMF y UPF. Inspeccione cambios solicitados y Cause de la respuesta, incluidos rechazo o aceptación parcial cuando proceda. Siga la regla de detección del tráfico y sus reglas de aplicación y reenvío asociadas, en vez de inspeccionar aisladamente una QER ajena.
La modificación de sesión PFCP y la modificación de sesión PDU son procedimientos distintos. Una actualización N4 puede formar parte de un cambio más amplio o responder a otros motivos de control del plano de usuario. No todas las modificaciones requieren intercambios nuevos en las tres rutas. TS 23.502 incluye actualizaciones condicionales y varios puntos posibles N4; «N4, luego N2 y luego N1» no es una secuencia universal.
Verificar con una traza correlacionada y prueba de tráfico
Una sesión puede seguir pasando datos tras una actualización QoS incompleta. La conectividad dice poco sobre la instalación correcta de la nueva política. Registre primero valores esperados anteriores y posteriores, y busque la primera divergencia entre intención y ejecución.
| Punto de control | Evidencia que debe conservarse | Investigación si hay incoherencia |
|---|---|---|
| Desencadenante y autorización | Solicitud o notificación original; referencia de sesión; valores pedidos y autorizados. | Asociación errónea, suscripción obsoleta o autorización rechazada. |
| Traducción SMF | Parámetros UE, RAN y UPF que el SMF pretendía cambiar. | Traducción ausente, alcance incorrecto o actualización esperada nunca generada. |
| Ejecución UPF, si procede | Transacción PFCP y Cause; ID de reglas afectados; clasificación y aplicación instaladas. | Actualización rechazada, UPF incorrecta, tráfico sin coincidencia o asociaciones erróneas. |
| Ejecución de acceso, si procede | Resultado NGAP y QFI aceptados/rechazados con sus causas. | Límites de admisión o recursos y tratamiento incompleto del fallo parcial. |
| Sincronización UE, si procede | Comando entregado, respuesta NAS, retransmisiones y contexto UE resultante. | Fallo de entrega, parámetros rechazados o diferencias de contexto pendientes. |
| Servicio observado | Tráfico controlado antes y después, registrando dirección, clasificación, carga y tiempos. | Desajuste de medición, otro cuello de botella o política aplicada a otro conjunto de tráfico. |
En una prueba de límite, genere carga ofrecida suficiente y documente cómo se contó el tráfico. Separe GBR y no GBR, no mezcle sesiones ajenas y use un intervalo adecuado al control de tasa. Una ráfaga breve sobre el objetivo y un exceso agregado sostenido son hallazgos distintos. Un caudal bajo con malas condiciones radio tampoco demuestra que el limitador previsto esté activo.
Si RAN rechaza algunos QFI, inspeccione cómo SMF alinea la sesión restante y el contexto UE. No convierta el fallo parcial automáticamente en fallo total ni una indicación genérica de éxito en aceptación de todos los flujos. Conserve las transacciones antes de reintentar para que la recuperación no oculte el fallo original.
Preguntas frecuentes
¿Un cambio QoS rutinario exige otra dirección IP?
Un cambio limitado a reglas QoS o tasas no exige por sí solo una IP nueva para la sesión IP PDU existente. Si cambia, investigue si hubo otro procedimiento, como restablecimiento o continuidad de sesión.
¿Un 5QI autorizado garantiza el tiempo de respuesta de una aplicación?
No. Las características describen el tratamiento en la ruta 5G pertinente. El procesamiento y las redes posteriores a UPF pueden añadir demora. Si el cambio está verificado y la aplicación sigue lenta, mida esos segmentos en vez de modificar repetidamente la QoS del flujo.
¿Cómo probar varias actualizaciones de política próximas?
Conserve cada valor previsto y su cronología efectiva de transacciones. Una decisión posterior puede sustituir el valor esperado antes. En reproducción controlada, aísle un cambio cuando sea posible y repita después el escenario acordado de solapamiento. No compare tráfico actual con una instantánea obsoleta.
Referencias normativas
3GPP TS 23.502 V18.9.0, Release 18: apartados 4.3.3.1–4.3.3.2, alcance y procedimiento condicional de modificación.
3GPP TS 23.501 V18.8.0, Release 18: apartado 5.7, modelo QoS y alcance de parámetros de tasa.
3GPP TS 29.244 V18.7.0, Release 18: apartados 7.5.4–7.5.5, solicitud y respuesta de modificación de sesión PFCP.